
Tu kształtuje się
przyszłość cyberbezpieczeństwa.
Dołącz do 1000+ profesjonalistów i ekspertów podczas jednej z najważniejszych konferencji cybersec w regionie Morza Bałtyckiego.
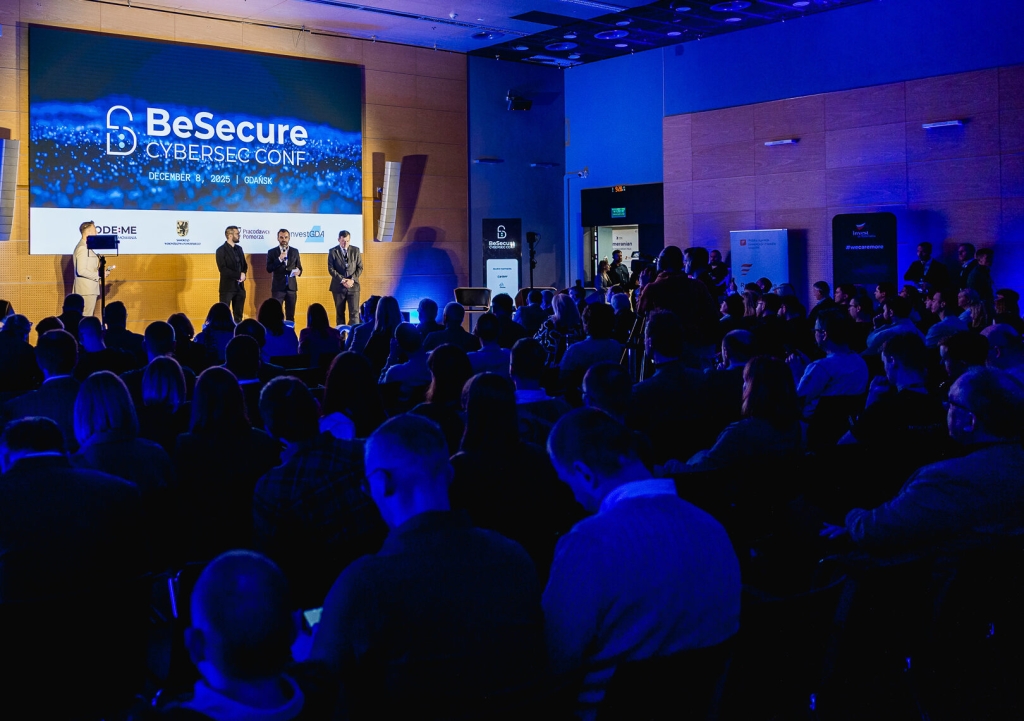
Czym jest BeSecure?
BeSecure to coś więcej niż konferencja – to platforma współpracy i kluczowe ogniwo w ekosystemie bezpieczeństwa cyfrowego regionu. To przestrzeń, w której dialog między decydentami, przedstawicielami biznesu, administracji i środowiska technologicznego przekłada się na realną odporność państwa i organizacji.
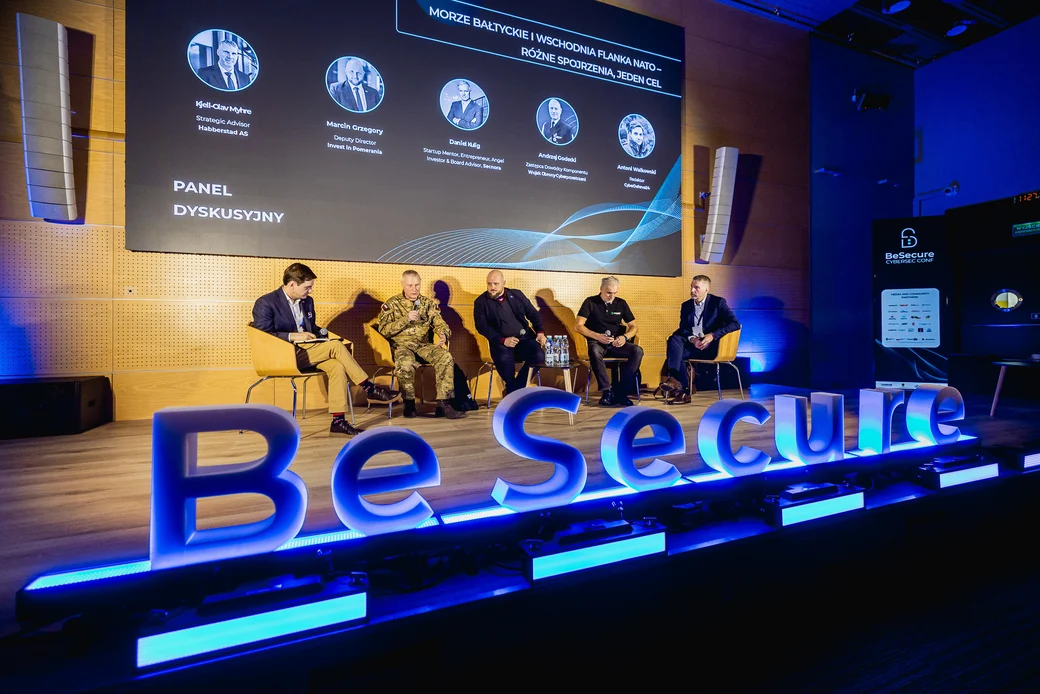
Program konferencji łączy perspektywę strategiczną z praktyką operacyjną. Eksperckie prelekcje, panele dyskusyjne i warsztaty dostarczają konkretnej wartości biznesowej, a otwarta strefa expo tworzy przestrzeń do spotkania między decydentami a innowatorami.
2 dni, 5 scen, dziesiątki sesji
* Program konferencji będzie sukcesywnie uzupełniany opisami prelekcji i sylwetkami prelegentów.
Konferencja jest przeznaczona dla
Firm i pracodawców
Zyskaj przewagę konkurencyjną poprzez budowanie cyfrowej suwerenności. Zwiększ odporność sowjej organizacji na incydenty, buduj świadomość cyberzagrożeń w zespole i wdrażaj skuteczne strategie ochrony danych i systemów.
Specjalistów IT i Cybersec
Zarówno początkujących, jak i doświadczonych. Rozwijaj kompetencje, konfrontuj swoją wiedzę z realnymi scenariuszami ataków i bądź na bieżąco z postępującymi zagożeniami.
Sektora publicznego i samorządowców
Poznaj sprawdzone rozwiązania, dobre praktyki i ścieżki wdrażania regulacji. Ucz się, jak chronić dane mieszkańców i infrastrukturę publiczną.
Inwestorów i liderów branży
Odkryj innowacyjne rozwiązania i nawiąż partnerstwa, które wzmacniają bezpieczeństwo cyfrowe i przewagę konkurencyjną.
Osób indywidualnych
Pogłębiaj wiedzę z zakresu cyberbezpieczeństwa i poznawaj praktyczne rozwiązania gotowe do wykorzystania w codziennej pracy i życiu.
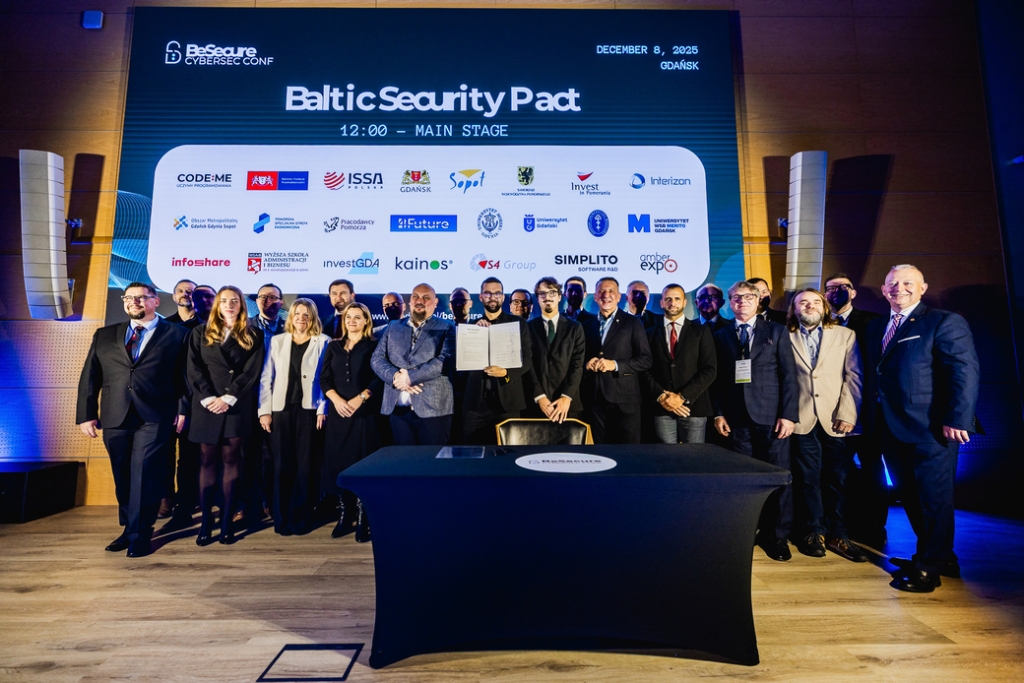
Budujemy wspólną cyfrową tarczę.
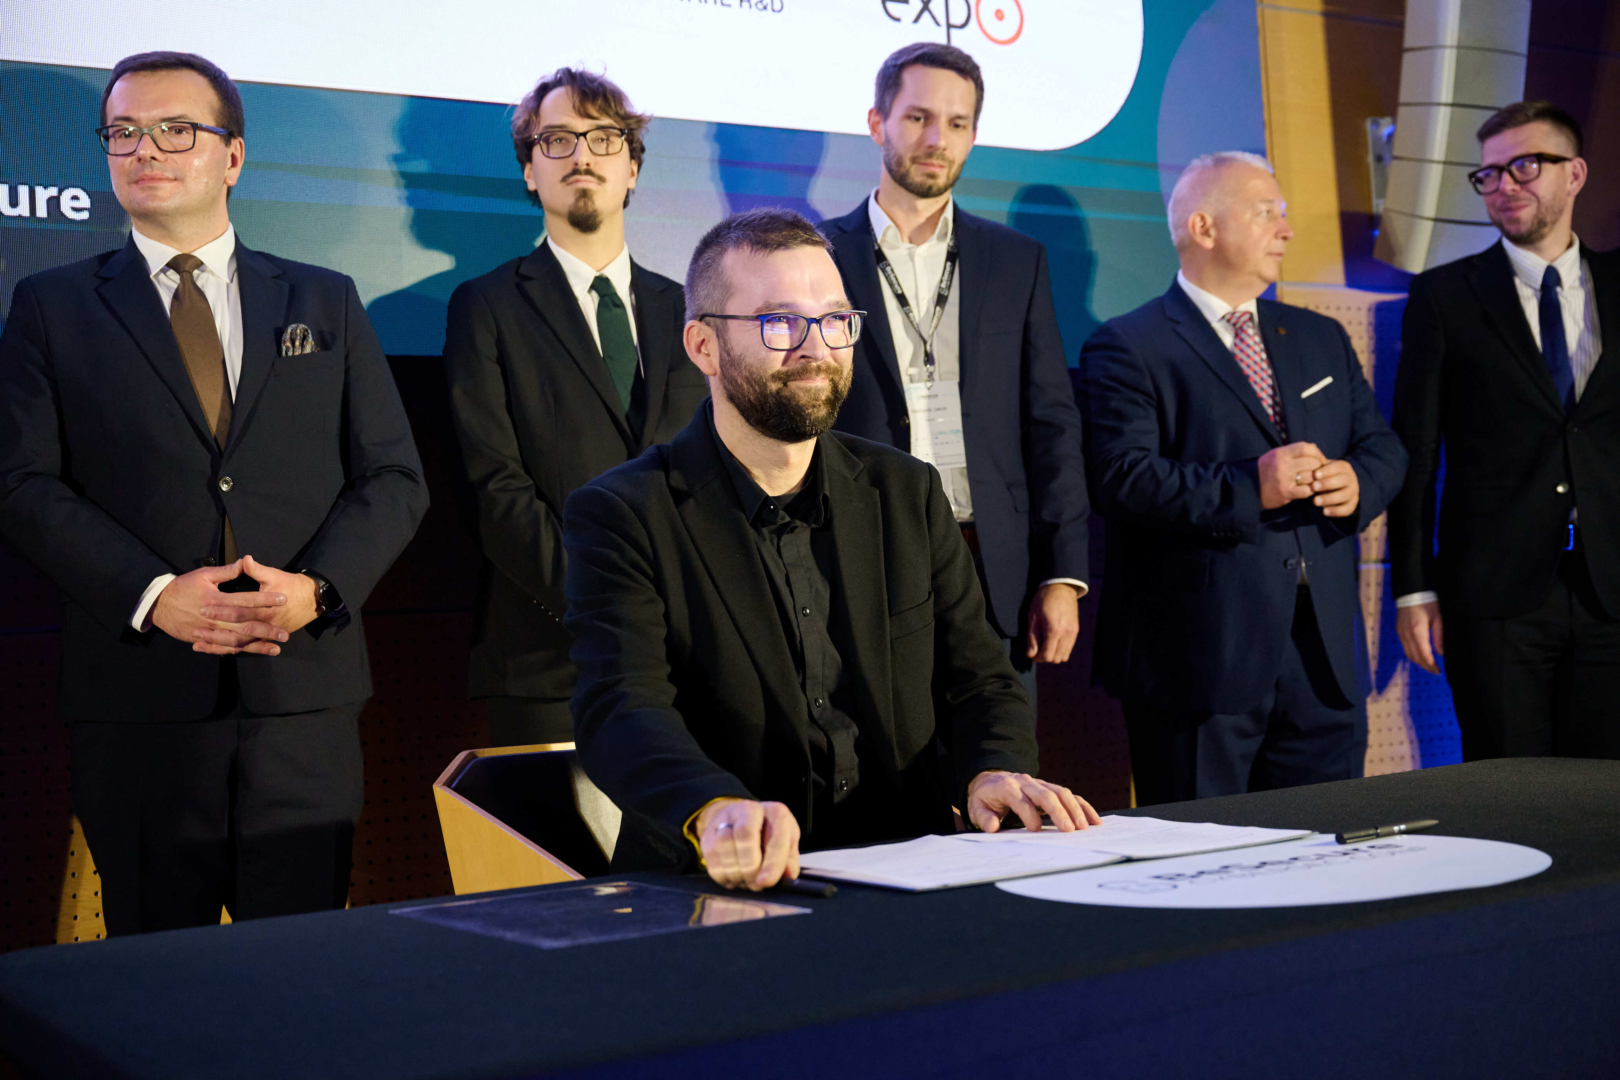
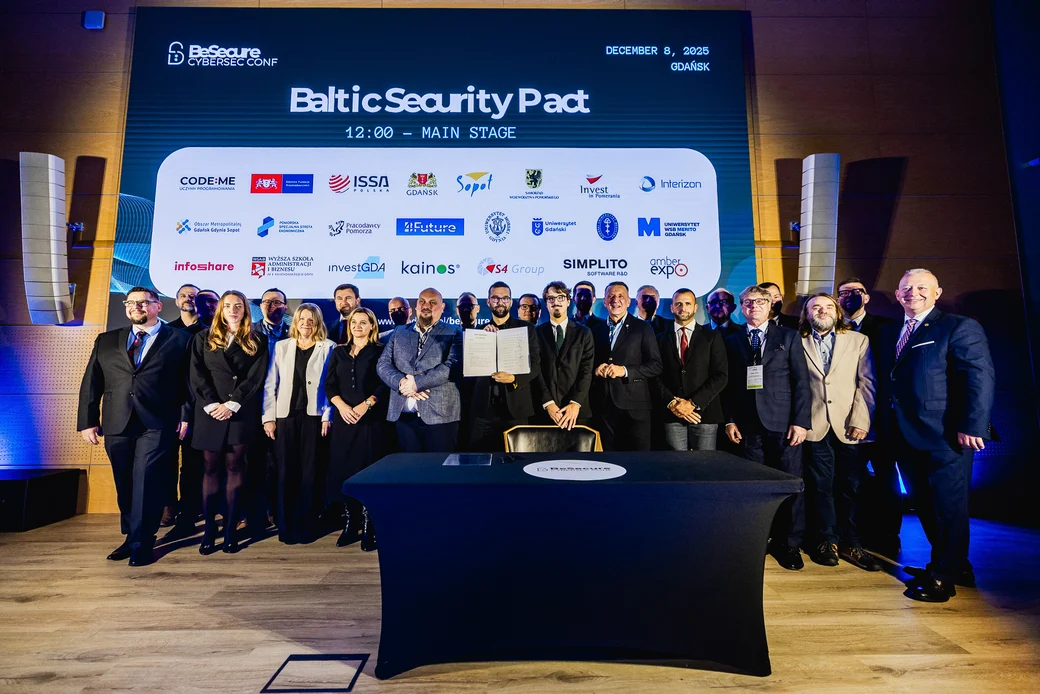
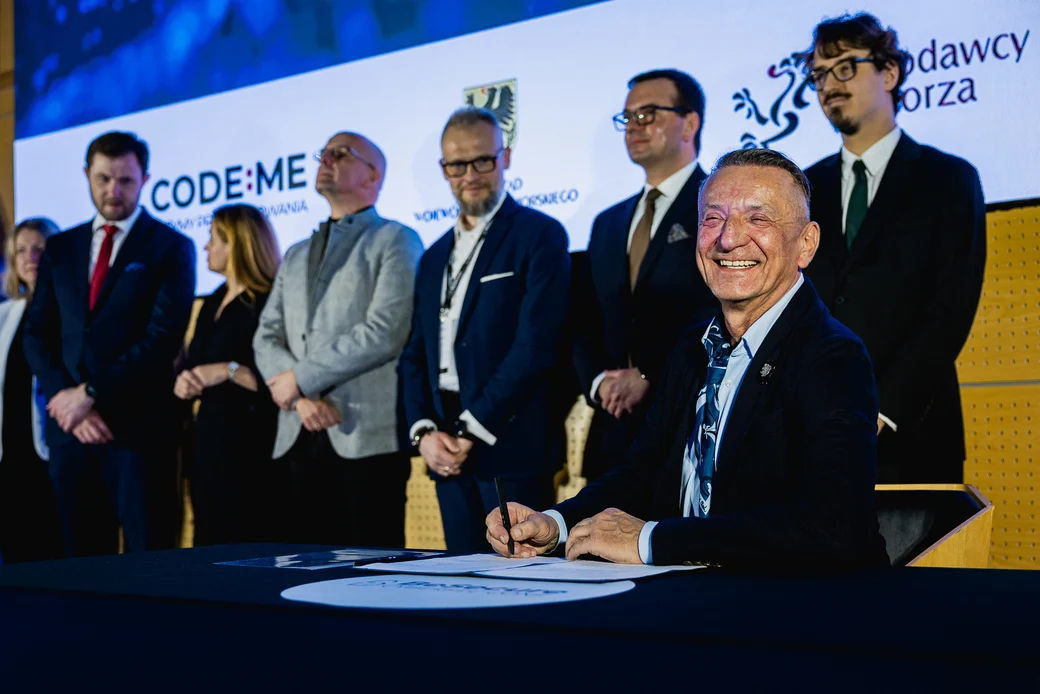
BeSecure to miejsce narodzin Baltic Security Pact – strategicznego porozumienia łączącego czołowe organizacje, uczelnie, biznes i samorządy we wspólnych działaniach na rzecz zwiększenia odporności cyfrowej Polski i regionu Morza Bałtyckiego. Pakt Bezpieczeństwa to fundament długofalowego partnerstwa, które czyni Pomorze liderem innowacji cyberbezpieczeństwa.
8 grudnia 2025, podczas BeSecure 2025, dokument podpisały 23 instytucje. Pakt pozostaje otwarty – kolejne firmy, uczelnie i samorządy będą sukcesywnie dołączać do porozumienia wzmacniając wspólny front działań.
60+ ekspertów na 5 scenach
Ekspert z zakresu bezpieczeństwa i budowy systemów teleinformatycznych. Od 2002 r. jest związany z Uniwersytetem Warszawskim, gdzie wykłada przedmioty związane z bezpieczeństwem IT w Centrum Nauk Sądowych UW. Swoje doświadczenie w zakresie cyberbezpieczeństwa wykorzystuje prowadząc CERT NGO – zespół reagowania na incydenty w organizacjach pozarządowych. Współzałożyciel i prezes Dc9 Cyber.
Jako Innovation Tech Lead w Kainos, buduje współpracę między biznesem, środowiskiem akademickim i startupami w Polsce, koncentrując się na transformacji cyfrowej i innowacjach.Wspiera inicjatywy łączące naukę, przemysł i sektor publiczny oraz przyczynia się do rozwoju ekosystemów innowacji, transferu technologii i edukacji przyszłości.Patryk angażuje się również w rozwój ekosystemu technologii kwantowych, współorganizując Q-Con, Q-Camp i Hackathon Dual-use, a także zasiadając w Radzie Programowej konferencji beSecure.
Pełni również funkcję Kierownika Działu Cyberbezpieczeństwa i Zgodności IT w Zarządzie Morskiego Portu Gdańsk S.A., a wcześniej pracował na stanowisku Hub Leadera w EY.
Od ponad 30 lat w IT i bezpieczeństwie informacji oraz od czasu do czasu także w OT. Doświadczenie w projektowaniu, wdrażaniu i sprzedaży rozwiązań sieciowych i cyberbezpieczeństwa, w szczególności dla przemysłu, przedsiębiorstw, finansów i dostawców usług. Doświadczenie pracy w środowisku akademickim, wdrożeniowym i integracyjnym, konsultanckim, bankowym oraz w prowadzeniu własnej firmy. Posiada unikalne połączenie wiedzy biznesowej i wiedzy technologicznej. Rozwijał biznes w zakresie cyberbezpieczeństwa w sektorach morskim, bankowym, transportowym, GameDev i detalicznym (retail). Obecnie odpowiada za rozwój i utrzymanie obszarów cyberbezpieczeństwa w VeloBanku.
Andrzej Piotrowski to doświadczony menedżer bezpieczeństwa informacji, inżynier oraz ekspert w obszarze GRC (Governance, Risk, and Compliance). Od ponad dekady związany z branżą technologiczną. Swoją karierę budował na zróżnicowanych stanowiskach inżynierskich w międzynarodowych korporacjach.
Łączy głęboką wiedzę techniczną z zakresu inżynierii systemów i oprogramowania z rygorystycznym podejściem do norm i standardów cyberbezpieczeństwa Od blisko 5 lat jest związany ze stowarzyszeniem ISSA Polska (Information Systems Security Association). Obecnie pełni kluczową funkcję jako Organizer i Lider lokalnego oddziału ISSA Local Trójmiasto. Na tym stanowisku odpowiada za reaktywację, integrację i rozwój lokalnej społeczności specjalistów IT Security w Gdańsku, Gdyni i Sopocie.
Konferencja SEMAFOR (Forum Audytu i Bezpieczeństwa IT). Spotkania ISSA Local w całej Polsce (gdzie prezentuje m.in. autorskie analizy narzędzi OSINT, czy zagrożenia w sieci Telegram). TheHackSummit / Warszawskie Dni Informatyki / Health AI & CyberSec Summit – wydarzenia na których opowidał o znaczeniu GRC, hackowaniu poprzez Wifi i RF oraz jak to ciężko jest zrozumieć pracę audytora w świecie technologi. Gdańsk Embedded Meetup, łącząc świat systemów wbudowanych z cyberbezpieczeństwem (np. prelekcje dotyczące zagrożeń systemów IoT i embedded w branży morskiej).
Założyciel Fundacji ShieldNet, która pomaga MŚP i organizacjom pozarządowym podnosić poziom cyberbezpieczeństwa dzięki otwartemu, praktycznemu frameworkowi. CEO IS Consulting, firmy doradczej specjalizującej się w cyberbezpieczeństwie i regulacjach UE (NIS2, KSC, CRA, EHDS, RODO), ze szczególnym uwzględnieniem sektora ochrony zdrowia. Od ponad 15 lat zajmuje się tematyką bezpieczeństwem informacji. Jest autorem książki o NIS2 w Polsce, wydanej przez INFOR. Twórca podcastu French Press Cyber.
8 lat specjalizacji w cyberbezpieczeństwie. Od 6 lat związany z firmą Rapid7, gdzie obecnie pełni rolę Senior Incident Response (DFIR) Consultanta, realizując zadania z zakresu reagowania na incydenty ransomware oraz zaawansowanych zagrożeń APT. Na co dzień analizuje ataki, prowadzi śledztwa cyfrowe oraz doradza firmom, jak skutecznie minimalizować ryzyko cyberzagrożeń. Pasjonat cyberbezpieczeństwa, stale na bieżąco z najnowszymi metodami działania cyberprzestępców.
Mitch Altman to haker, muzyk i wynalazca, znany ze stworzenia TV-B-Gone – breloka umożliwiającego wyłączanie telewizorów w miejscach publicznych. Był współzałożycielem odnoszącego sukcesy startupu w Dolinie Krzemowej i prowadził pionierskie prace w dziedzinie wirtualnej rzeczywistości (VR). Jest autorem i nauczycielem, który podróżuje po świecie, prowadząc prelekcje i warsztaty. Tworzy również muzykę dark ambient noise, wykorzystując do tego własnoręcznie zbudowane syntezatory. Mitch promuje hackerspace’y i sprzęt oparty na otwartych rozwiązaniach (open source hardware), a podczas swoich podróży dzieli się wiedzą i wspiera innych jako mentor. Jest współzałożycielem hackerspace’u Noisebridge w San Francisco oraz założycielem Cornfield Electronics.
Na co dzień pracuje jako CISO. Jak jedyny na świecie przeszedłem całe Hack The Box rozwiązując wszystkie zadania, wyzwania i laboratoria na tej platformie. Poza osiągnięciami zawodowymi angażuję się w rozwój międzynarodowej sceny cyberbezpieczeństwa. Jestem autorem „Not The Hidden Wiki”, największego w Polsce i na świecie repozytorium zasobów i przewodników dotyczących cyberbezpieczeństwa. Jedyne ograniczenia to te które tworzymy sami 😉
Inżynier oprogramowania, absolwentka Politechniki Poznańskiej, zainteresowana połączeniem nauki i technologii, od 2015 lat związana z językiem Python. Na co dzień pracuje z architekturą mikroserwisową, serverlessem, TypeScriptem i Node.js. Jako FlyNerd (www.flynerd.pl) skutecznie zachęca do stawiania pierwszych kroków w świecie IT. Swoją wiedzą dzieli się także jako mentorka na licznych warsztatach CODE:ME, ale również m.in. na PyCodeCarrots, Django Girls oraz Rails Girls, Girls.JS. Znalazła się na liście 100 najważniejszych kobiet ze świata technologii, opublikowanej przez międzynarodową organizację Women Who Code.
Co-founder & CEO CODE:ME, jednej z najstarszych polskich szkół programowania oraz założyciel Hackerspace Trójmiasto tworzącego największą technologiczną społeczności w północnej Polsce. Uczestnik PFR School of Pioneers, realizowanego we współpracy z University of Cambridge, międzynarodowego programu dedykowanego przedsiębiorcom i wizjonerom w obszarze nowych technologii.
Entuzjasta nowych technologii. Koordynator wielu wydarzeń IT oraz organizator kilkudziesięciu hackathonów. Lider ogólnopolskiego Kombajn Game Jam realizowanego w ramach międzynarodowego maratonu tworzenia gier Global Game Jam. Wcześniej odpowiedzialny między innymi także za 5 trójmiejskich edycje Hackjam, Hack4change, NASA Space Apps Challenge, MusicJam czy Stupid Hackathon. Organizator ogólnopolskiego wydarzenia Tydzień Programisty.
Mentor i juror w programach biznesowych akceleracyjnych i hackathonach. Prelegent podczas wielu biznesowych i technologicznych wydarzeń.
Ekspert B3 CyberSecurity z certyfikatami CISSP, CompTIA Security+. Współtwórca pierwszego polskiego satelity PW-Sat, autor publikacji z zakresu AI i bezpieczeństwa informacji. Posiada unikalne doświadczenie zarówno w sektorze prywatnym, jak i publicznym. Posiada dostęp do NATO COSMIC TOP SECRET.
Rafał Cichocki, CISSP, CEH Kierownik Centrum Cyberbezpieczeństwa Morskiego przy Uniwersytecie Morskim w Gdyni.
Specjalista i praktyk z zakresu cyberbezpieczeństwa z ponad dwudziestoletnim doświadczeniem. Przedsiębiorca, wykładowca akademicki, certyfikowany trener w zakresie Certified Ethical Hacker (CEI EC-COUNCIL), oraz Palo Alto Networks Cybersecurity Academy. Twórca wykładów, laboratoriów i szkoleń z zakresu cyberbezpieczeństwa w tym Cyber Range (sieci, aplikacje webowe, e-mail security, OC security) oraz sieci komputerowych. Działacz społeczny na rzecz środowisk lokalnych.
Były programista, od ponad 10 lat w zajmujący się cyberbezpieczeństwem. Aktualnie w firmie CyCommSec odpowiedzialny za rozwój usługę SOC w formule SOC-as-a-Service.
AJ Yawn to przedsiębiorca, który samodzielnie zbudował swoją karierę, oraz lider łączący doświadczenie sportowca, oficera wojskowego, przedsiębiorcy, autora, inżyniera i działacza społecznego. Jako koszykarz występował w drużynie Florida State University w NCAA Division I. Od ponad 15 lat działa w branży cyberbezpieczeństwa. Karierę zawodową rozpoczął jako oficer armii Stanów Zjednoczonych, osiągając stopień kapitana. Po odejściu z wojska w 2017 roku postawił na własny biznes. Założył i zarządzał ByteChek, startupem zajmującym się automatyzacją procesów zgodności z regulacjami, który pozyskał ponad 3 miliony dolarów finansowania od inwestorów venture capital i osiągnął ponad 1,5 miliona dolarów rocznych przychodów cyklicznych (ARR). Następnie został partnerem w firmie księgowo-audytorskiej należącej do 20 największych w swojej branży.
AJ jest autorem bestsellerowej książki „GRC Engineering for AWS”, powieści „The Omega Project” oraz zapowiedzianej na 2027 rok książki „The Work, Works”. Obecnie zajmuje się inżynierią GRC w Rippling, firmie wycenianej na ponad 17 miliardów dolarów. Jest założycielem GRC Engineering Club oraz instruktorem LinkedIn Learning, gdzie jego kursy ukończyło ponad 250 tysięcy osób na całym świecie. Pełni również funkcję Associate Instructor w SANS Institute. Jest powszechnie uznawany za eksperta modernizującego podejście do zgodności z regulacjami poprzez stosowanie zasad inżynierskich, automatyzacji i ciągłego zapewniania zgodności.
Michał Gembal, CISO ARCUS SA, Lead Auditor ISO/IEC 27001 oraz ISO 22301, założyciel IT AUDIT, wywodzące się z Laboratorium CHIP.
Ekspert ds. cyberbezpieczeństwa i doradca specjalizujący się w bezpieczeństwie informacji, zarządzaniu kryzysowym oraz budowaniu odporności organizacji na zagrożenia cyfrowe.
CISO skoncentrowany na BI i zarządzaniu ryzykiem IT, audytor wiodący (Lead Auditor) norm ISO/IEC 27001 oraz ISO 22301.
Posiada tytuł MBA w zakresie zarządzania cyberbezpieczeństwem, uzyskany na Wojskowej Akademii Technicznej. Jest absolwentem Szkoły Głównej Handlowej.
Doświadczony we wdrażaniu dyrektywy NIS2 w ochronie zdrowia i innych sektorach.
Prelegent konferencyjny i autor publikacji o roli przywództwa w cyberbezpieczeństwie w transformacji cyfrowej.
Project Manager, Architect IT, współzałożyciel firmy teleinformatycznej.
Przygodę z informatyką zaczął ponad dwadzieścia lat temu.
Konsultant z zakresu rozwiązań, architektury i bezpieczeństwa rozwiązań IT. Posiada kompetencje oparte na projektowaniu, wdrażaniu nowych technologii, nadzorowaniu zespołów. Ma ponad dwudziestoletnie doświadczenie konsultingowe w zakresie wdrażania nowych technologii w środowisku biznesowym. Od lat popularyzuje nowe technologie, promuje nowe rozwiązania w branży teleinformatycznej i praktyczne podejście do bezpieczeństwa IT.
Na co dzień zajmuje się projektowaniem i integracją mechanizmów zwiększających bezpieczeństwo oraz dynamikę hybrydowej infrastruktury informatycznej. Posiada wiele certyfikacji technologicznych, cyberbezpieczeństwa oraz zarządzanie projektami PRINCE2 oraz usługami IT ITIL.
Prelegent i ekspert na wydarzeniach związanych z technologiami i bezpieczeństwem w cyberprzestrzeni.
Aktywnie dzieli się swoją wiedzą w ramach społeczności profesjonalistów IT oraz na prowadzonych szkoleniach, wykładach, konferencjach i warsztatach w sektorze publicznym i prywatnym w kraju i za granicą. ; Dariusz Kłos – Architekt IT oraz współzałożyciel firmy teleinformatycznej z ponad 20-letnim doświadczeniem w projektowaniu i wdrażaniu systemów informatycznych. Posiada liczne certyfikacje technologiczne i bezpieczeństwa. Specjalizuje się w budowie skalowalnych i bezpiecznych systemów informatycznych, łącząc wiedzę z zakresu inżynierii oprogramowania, cyberbezpieczeństwa, sieci komputerowych, sztucznej inteligencji i analizy danych. Wykładowca akademicki zaangażowany w działalność badawczo-rozwojową w obszarze cyberbezpieczeństwa, ze szczególnym uwzględnieniem socjotechniki, OSINT i metod przeciwdziałania dezinformacji. Jako prelegent regularnie dzieli się wiedzą podczas konferencji branżowych.
Daniel Thompson-Yvetot jest CEO CrabNebula oraz współtwórcą frameworka open source Tauri. Pełni funkcję specjalnego sprawozdawcy w komitecie ETSI TC CYBER ds. norm EN 304 617 (przeglądarki internetowe) i EN 304 618 (menedżery haseł). Są to dwie normy zharmonizowane opracowywane w ramach mandatu normalizacyjnego M/606, związanego z unijnym Aktem o cyberodporności (CRA). Jest również powołanym ekspertem w grupach roboczych WG 9 i WG 10 komitetu CEN-CLC/JTC 13, reprezentując MCCAA.
Jest autorem publikacji „Manufacturing European Software”, „Modular Compliance” oraz „Risk, Evidence and Conformity”. Na platformie Comply.Land regularnie publikuje analizy dotyczące CRA. W 2025 roku otrzymał tytuł Maltańskiego Lidera Cyberbezpieczeństwa Roku (Maltese Cybersecurity Leader of the Year).
Mieszka i pracuje w Birgu na Malcie. W swojej działalności koncentruje się na tym, aby spełnianie wymogów CRA było praktyczne i osiągalne zarówno dla twórców i opiekunów projektów open source, jak i producentów oprogramowania.
Marcin Pawłowski otrzymał stopień doktora nauk fizycznych na Uniwersytecie Gdańskim w 2010 i rozpoczął staż postdoktorski w University of Bristol. Powrócił stamtąd w 2013 roku do swojej Alma Mater gdzie prowadzi od tego czasu własną grupę badawczą: Quantum Cybersecurity and Communications Group, w której skład wchodzi obecnie około dziesięciu specjalistów z fizyki kwantowej, informatyki i kryptografii. Obszarem badań, na którym skupia się grupa jest upraszczanie rozwiązań kwantowych tak aby były możliwe do wdrożenia przy użyciu dzisiejszej technologii. Marcin Pawłowski jest autorem kilkudziesięciu publikacji w międzynarodowych czasopismach naukowych oraz kilku patentów. Jest też współzałożycielem SeQure – firmy produkującej kwantowe generatory liczb losowych.
Menedżer i praktyk IT z wieloletnim doświadczeniem w realizacji projektów informatycznych dla sektora publicznego, samorządów, uczelni oraz przedsiębiorstw infrastrukturalnych. Odpowiada za projektowanie i wdrażanie rozwiązań z obszaru cyberbezpieczeństwa, infrastruktury IT, systemów elektronicznego obiegu dokumentów oraz usług cyfrowych. Prowadzi projekty obejmujące m.in. SIEM, monitoring IT/OT, zarządzanie podatnościami, PAM, NAC, ITSM/ITAM, wirtualizację i ochronę danych, ze szczególnym wykorzystaniem rozwiązań open source. W swojej pracy koncentruje się na praktycznym zwiększaniu cyberodporności organizacji, ograniczaniu vendor lock-in oraz budowaniu niezależności technologicznej sektora publicznego.
Maciek jest Growth Engineerem w Patchstack. Jest wielkim entuzjastą oprogramowania open source, systemów zarządzania treścią (CMS) oraz automatyzacji. Po godzinach większość czasu spędza na odkrywaniu ciekawych tras rowerowych, rozwijaniu własnych projektów programistycznych lub delektowaniu się kawą.
Twórz z nami
konferencję BeSecure 2026.
Bilety Early Birds
| Zakres |
Standard
160
PLN
+ VAT
PLN200
CENA REGULARNA
|
Polecany
Premium
400
PLN
+ VAT
PLN500
CENA REGULARNA
|
VIP
880
PLN
+ VAT
PLN1100
CENA REGULARNA
|
|---|---|---|---|
| Wstęp na 5 scen | Dostępne | Dostępne | Dostępne |
| Wstęp na strefę expo | Dostępne | Dostępne | Dostępne |
| Certyfikat udziału | Dostępne | Dostępne | Dostępne |
| Folia ochronna hydrożelowa (flex, samoregenerująca, błysk lub mat) + montaż* | Dostępne | Dostępne | Dostępne |
| Folia ochronna matowa z filtrem prywatyzującym + montaż* | Niedostępne | Dostępne | Dostępne |
| Nagrania wideo wybranych prelekcji | Niedostępne | Dostępne | Dostępne |
| Konsultacje 1:1 z ekspertami i prelegentami | Niedostępne | Dostępne | Dostępne |
| Lunch | Niedostępne | Dostępne | Dostępne |
| Parking | Niedostępne | Dostępne | Dostępne |
| Dostęp do strefy VIP | Niedostępne | Niedostępne | Dostępne |
| Kolacja networkingowa VIP | Niedostępne | Niedostępne | Dostępne |
| Pierwszeństwo umawiania konsultacji z ekspertami | Niedostępne | Niedostępne | Dostępne |
| Pierwszeństwo przy zapisach na warsztaty** | Niedostępne | Niedostępne | Dostępne |
* Usługa dostępna dla większości modeli telefonów (99% urządzeń w bazie). ** Sprzedaż osobnych biletów na dzień warsztatowy zostanie uruchomiona wkrótce.
Daj znać, że będziesz na BeSecure!
Poznaj opinie uczestników
“Konferencja BeSecure to wydarzenie, które w niezwykle praktyczny i merytoryczny sposób adresuje potrzeby i zagrożenia współczesnego świata związane z cyberbezpieczeństwem, nowymi technologiami i nowymi umiejętnościami potrzebnymi na rynku. Jedna z najlepszych konferencji, w której uczestniczyłam w swojej karierze.
“Konferencja BeSecure jest obowiązkowym punktem w kalendarzu każdego przedsiębiorcy, nawet nie zajmującego się zawodowo bezpieczeństwem i IT. Niesamowita grupa specjalistów z różnych branż daje ogromną dawkę wiedzy i wartościowe relacje biznesowe.
“Konferencja merytorycznie bardzo ciekawa, dobrze dobrani uczestnicy panelu.
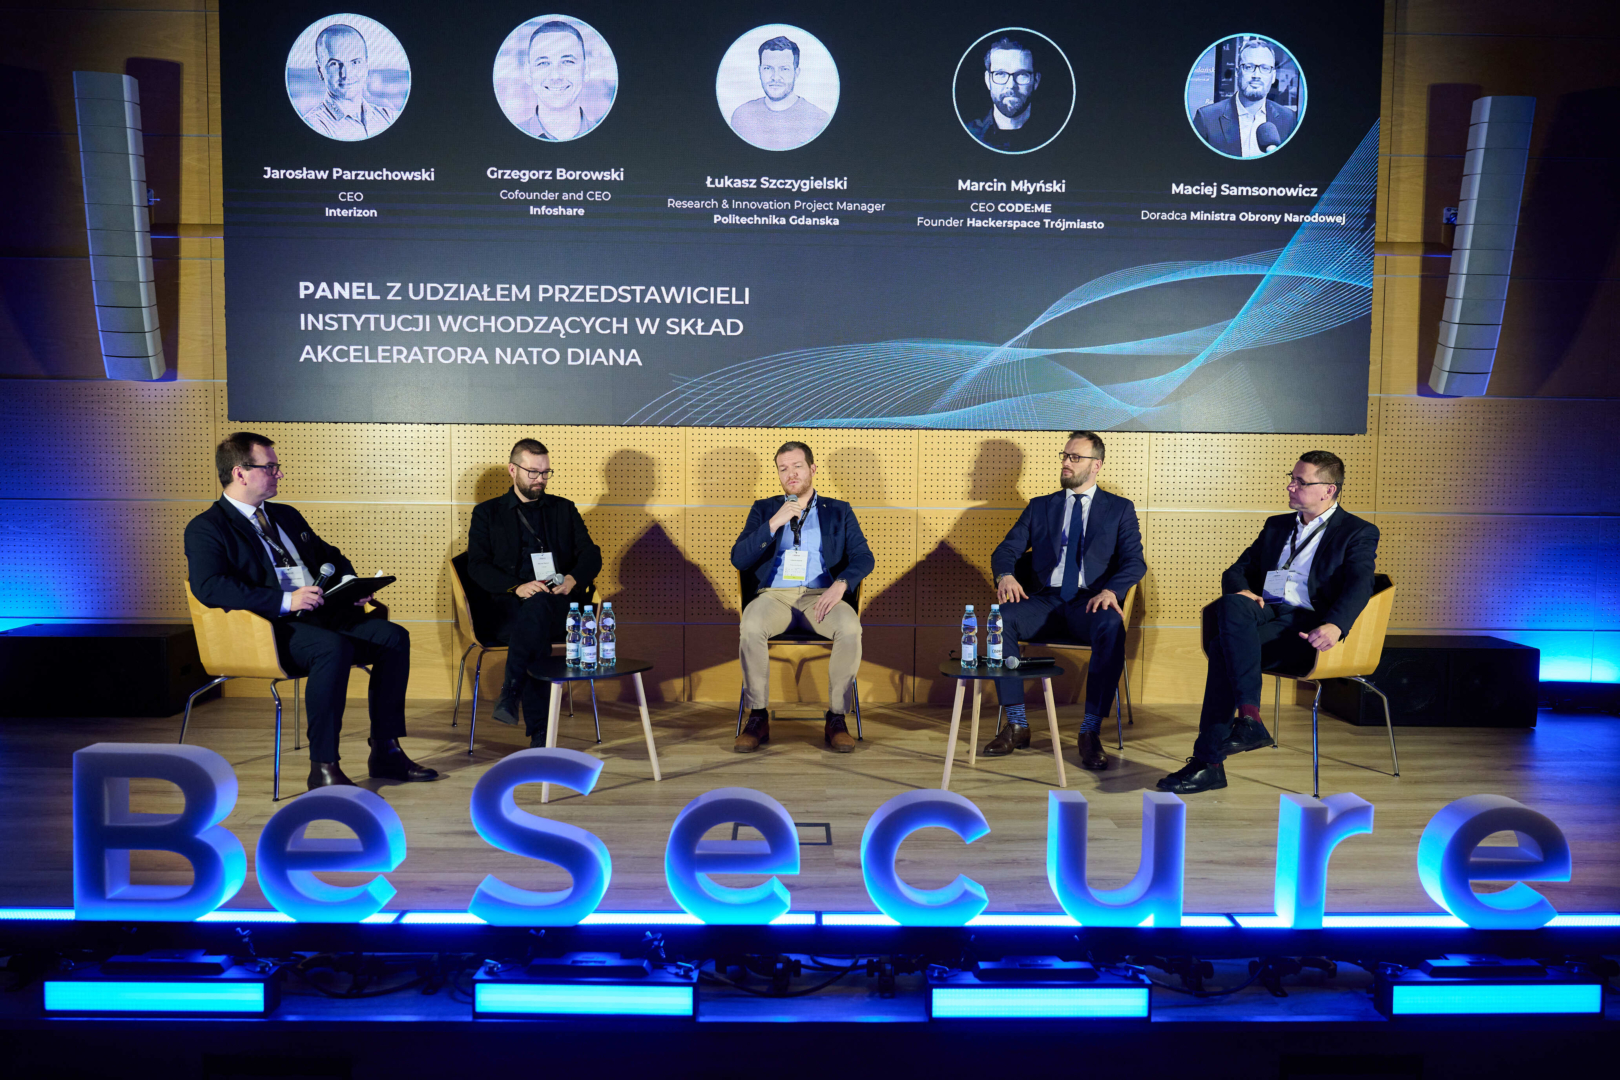
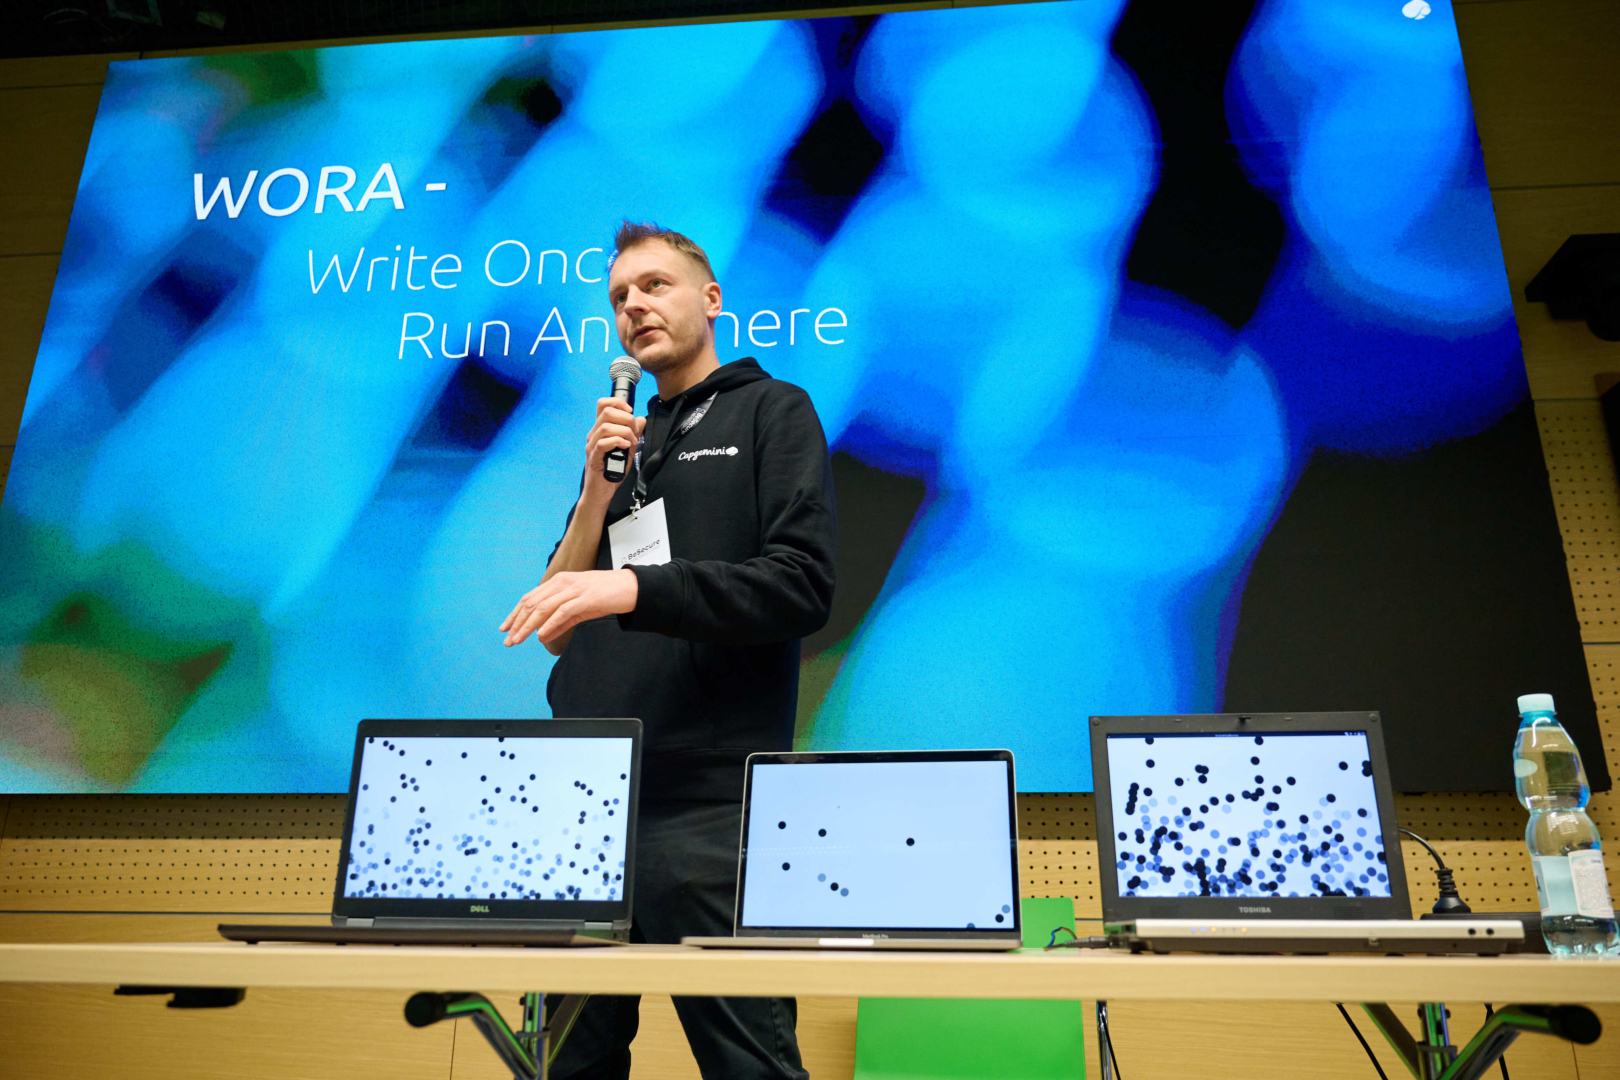
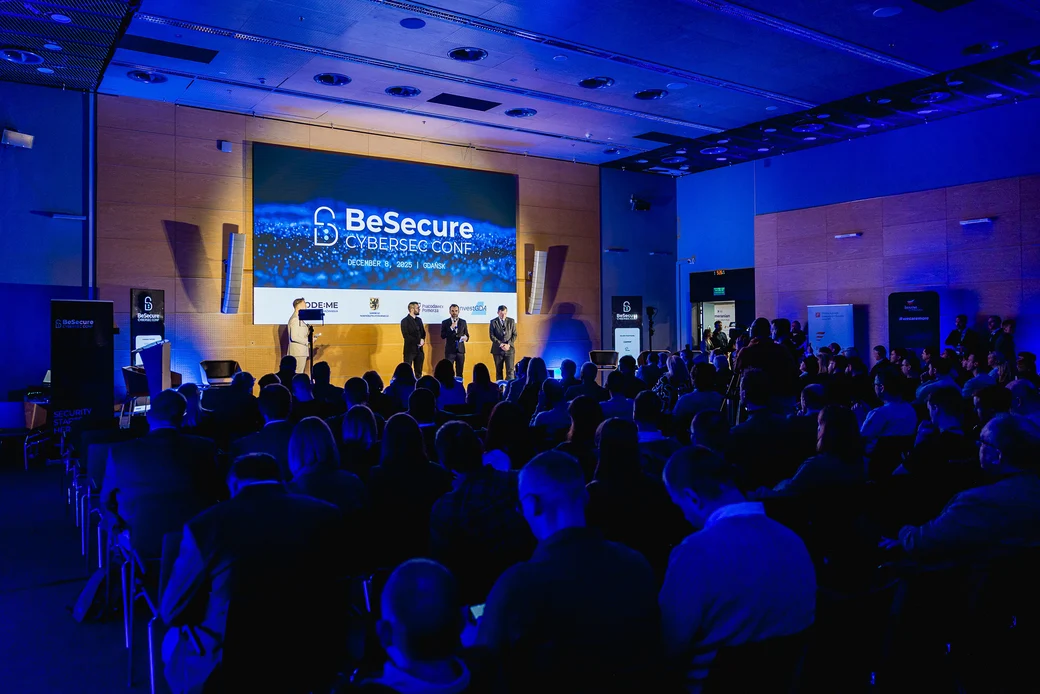
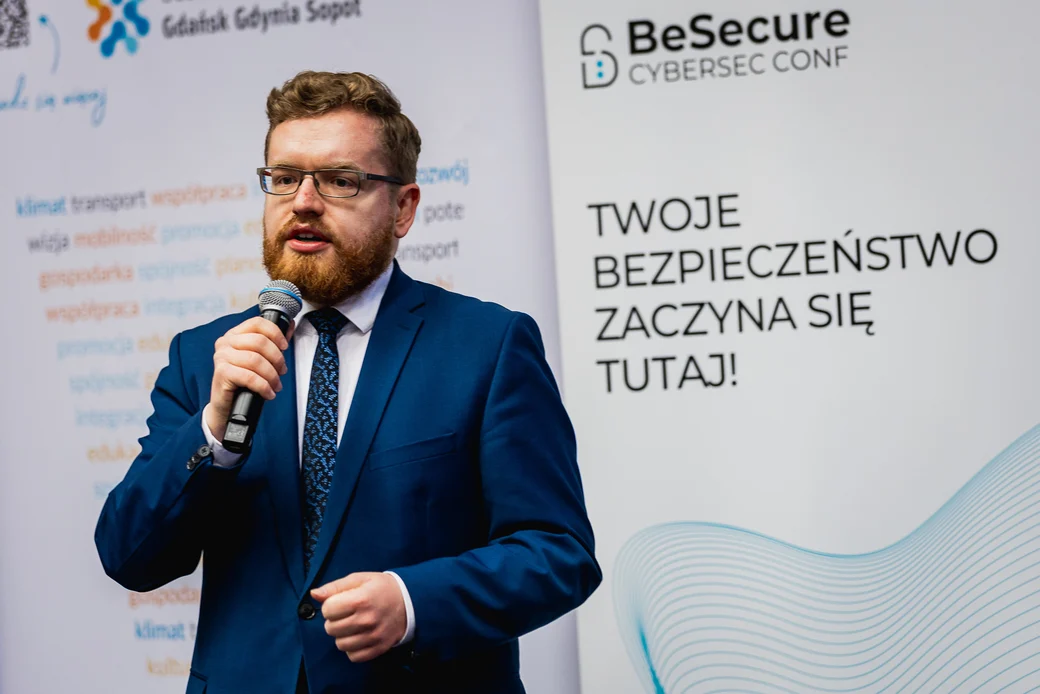
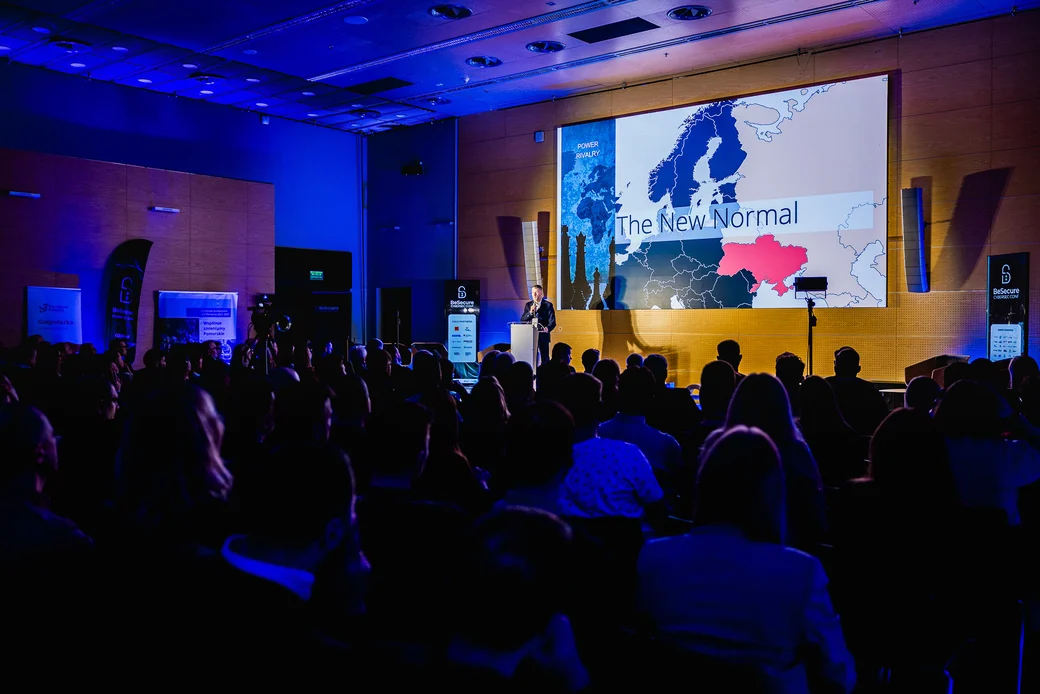
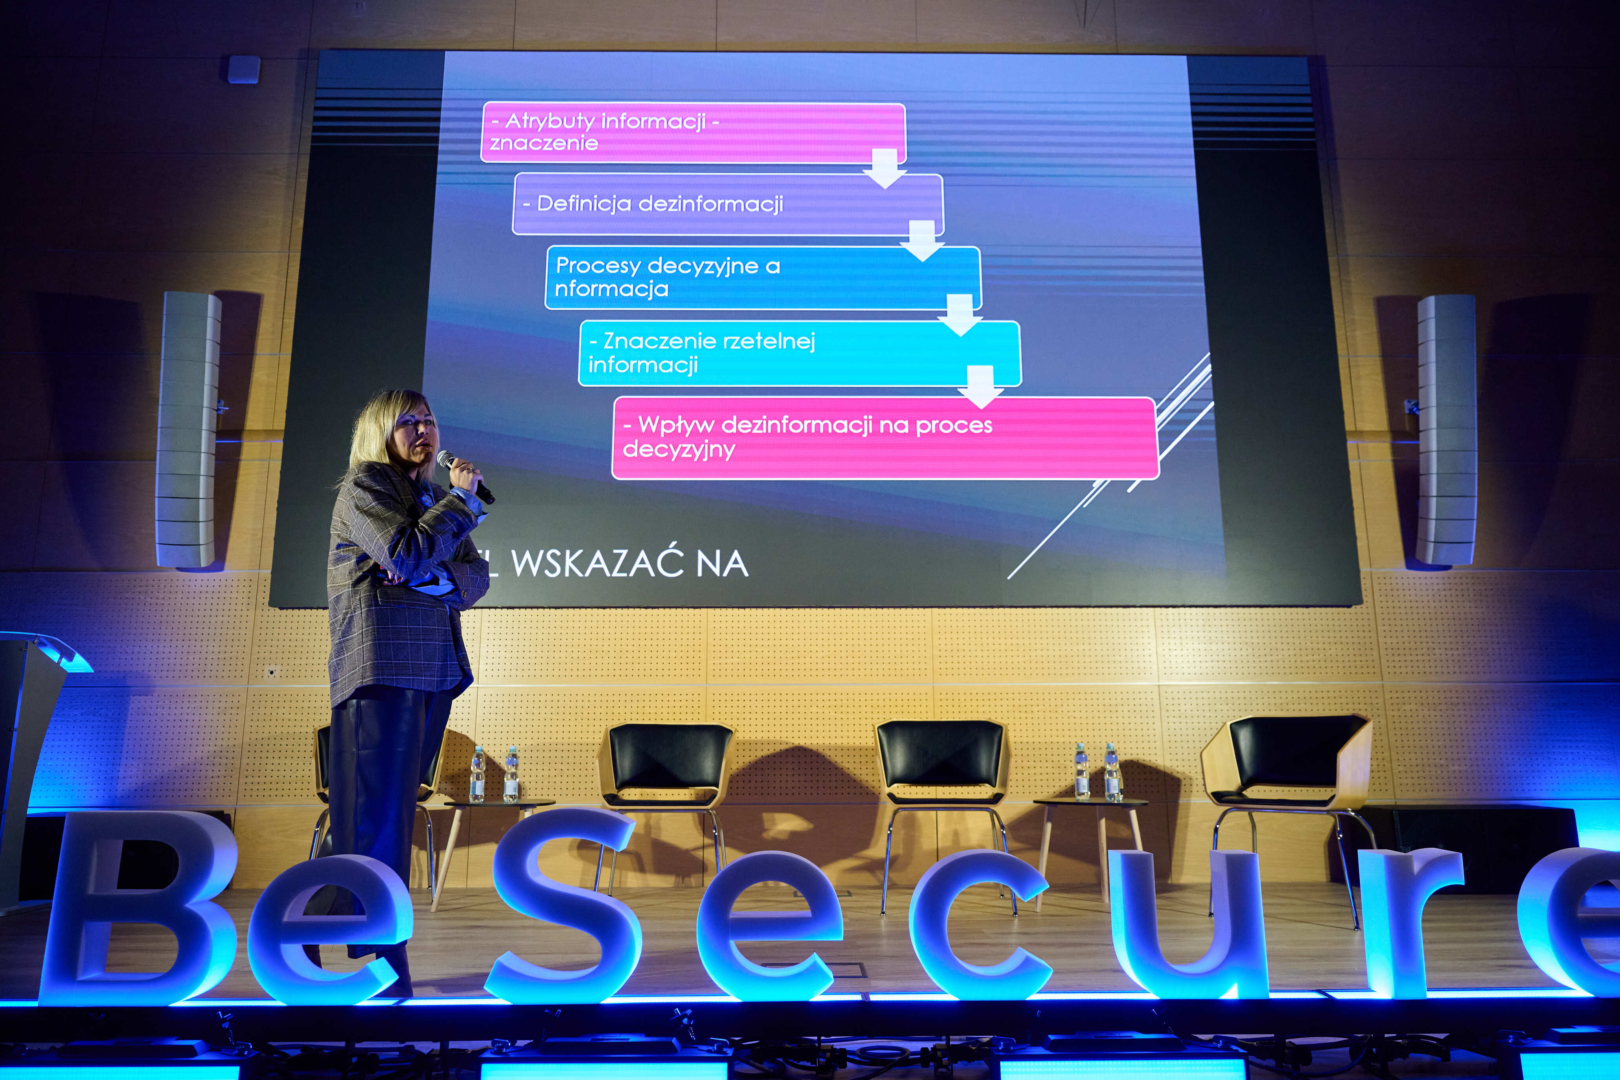
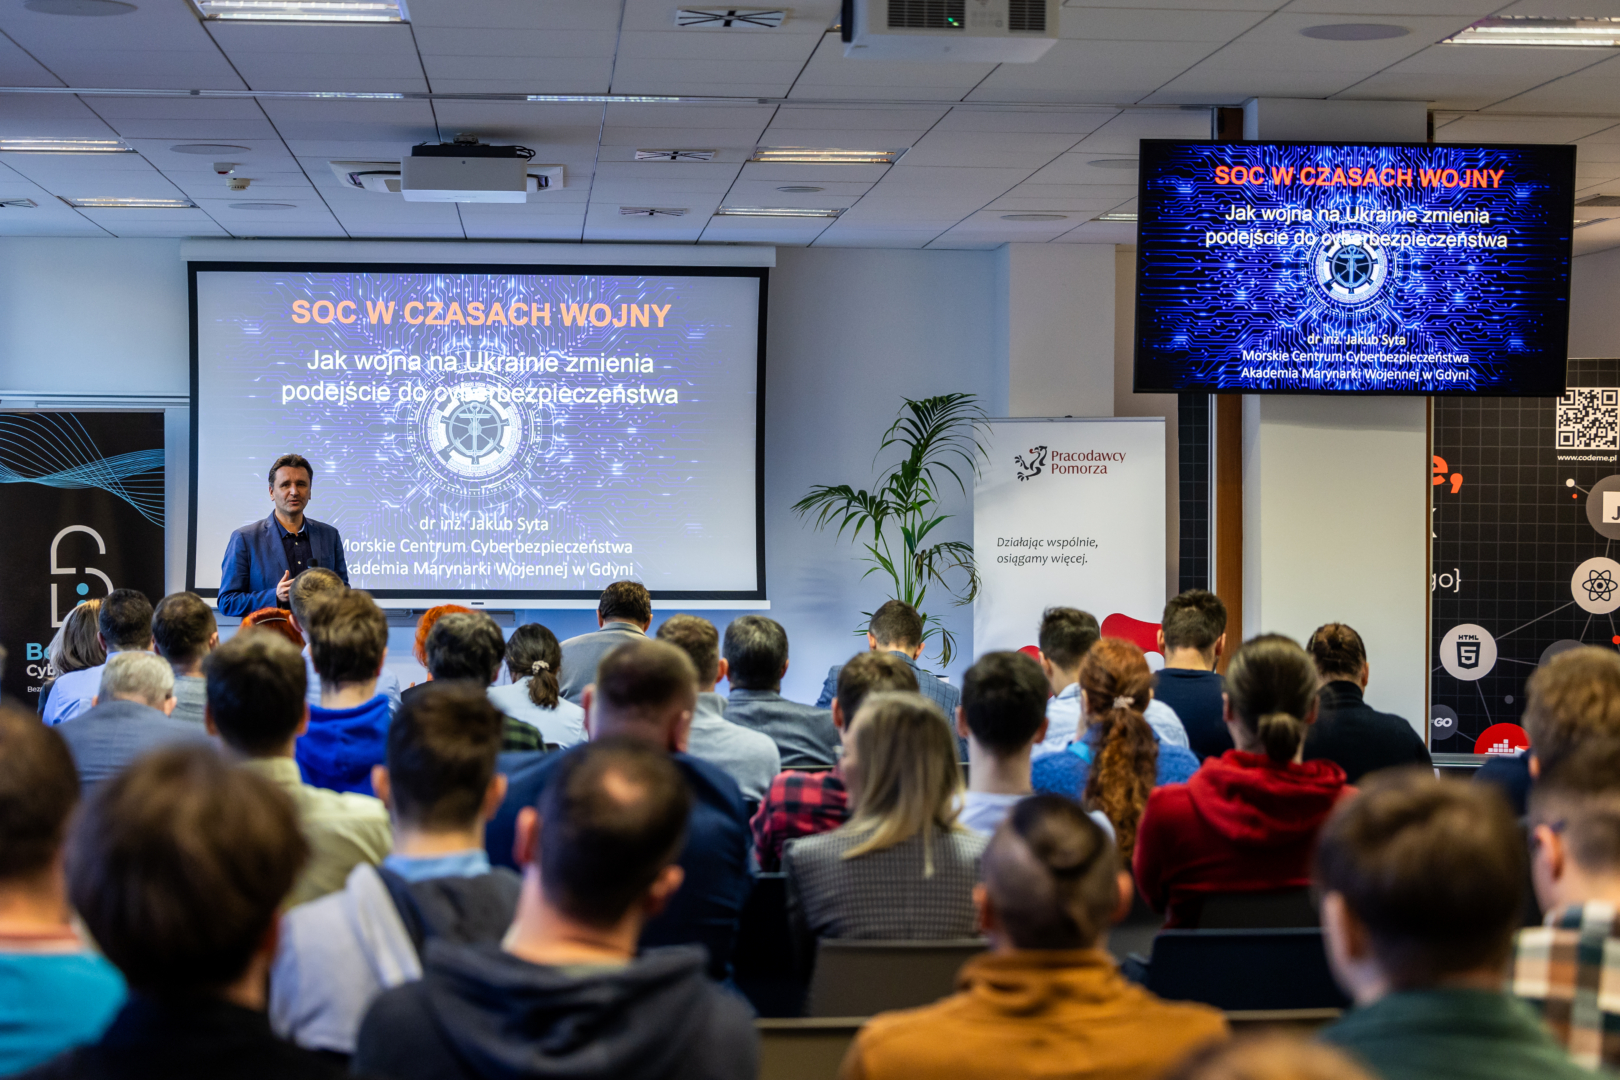
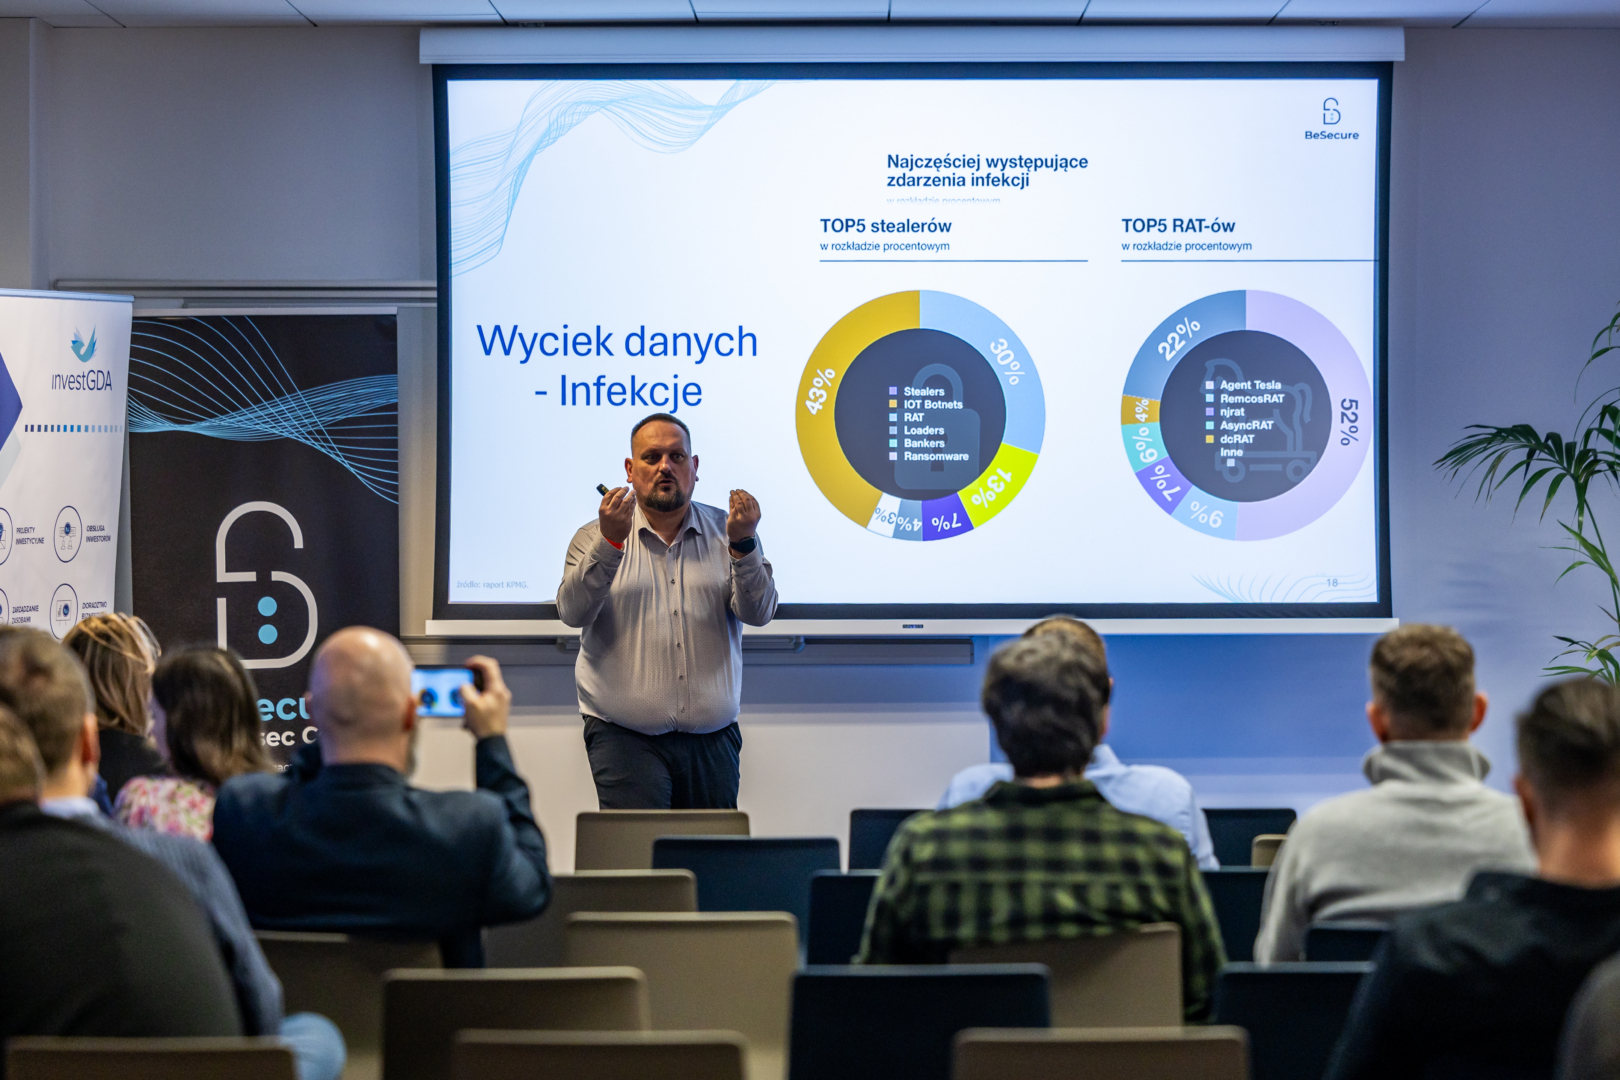
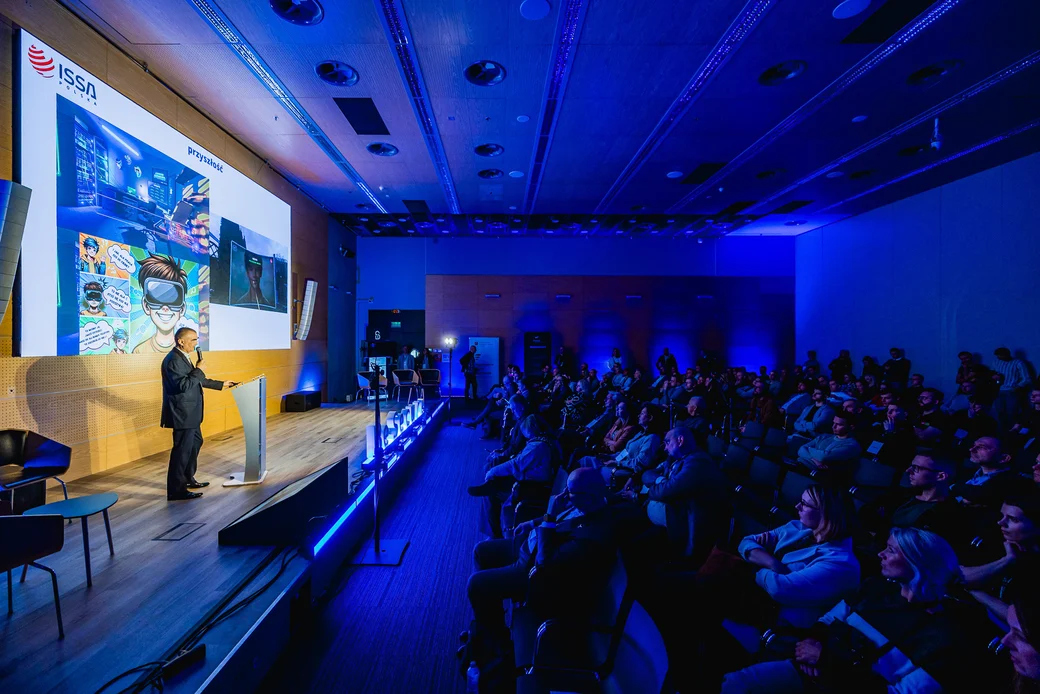
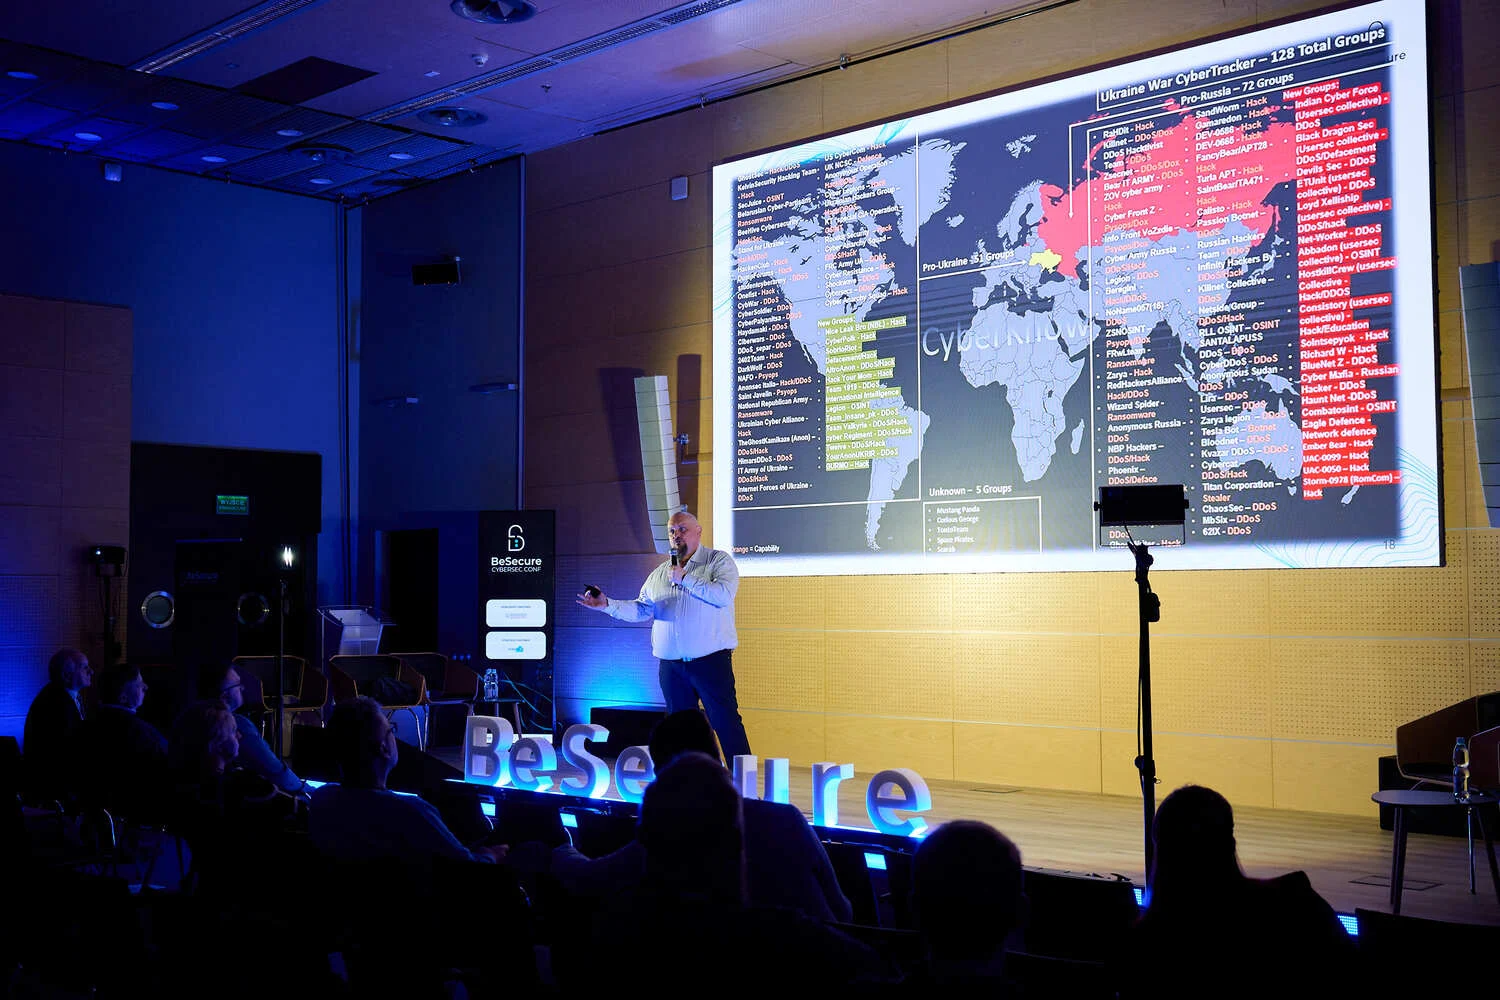
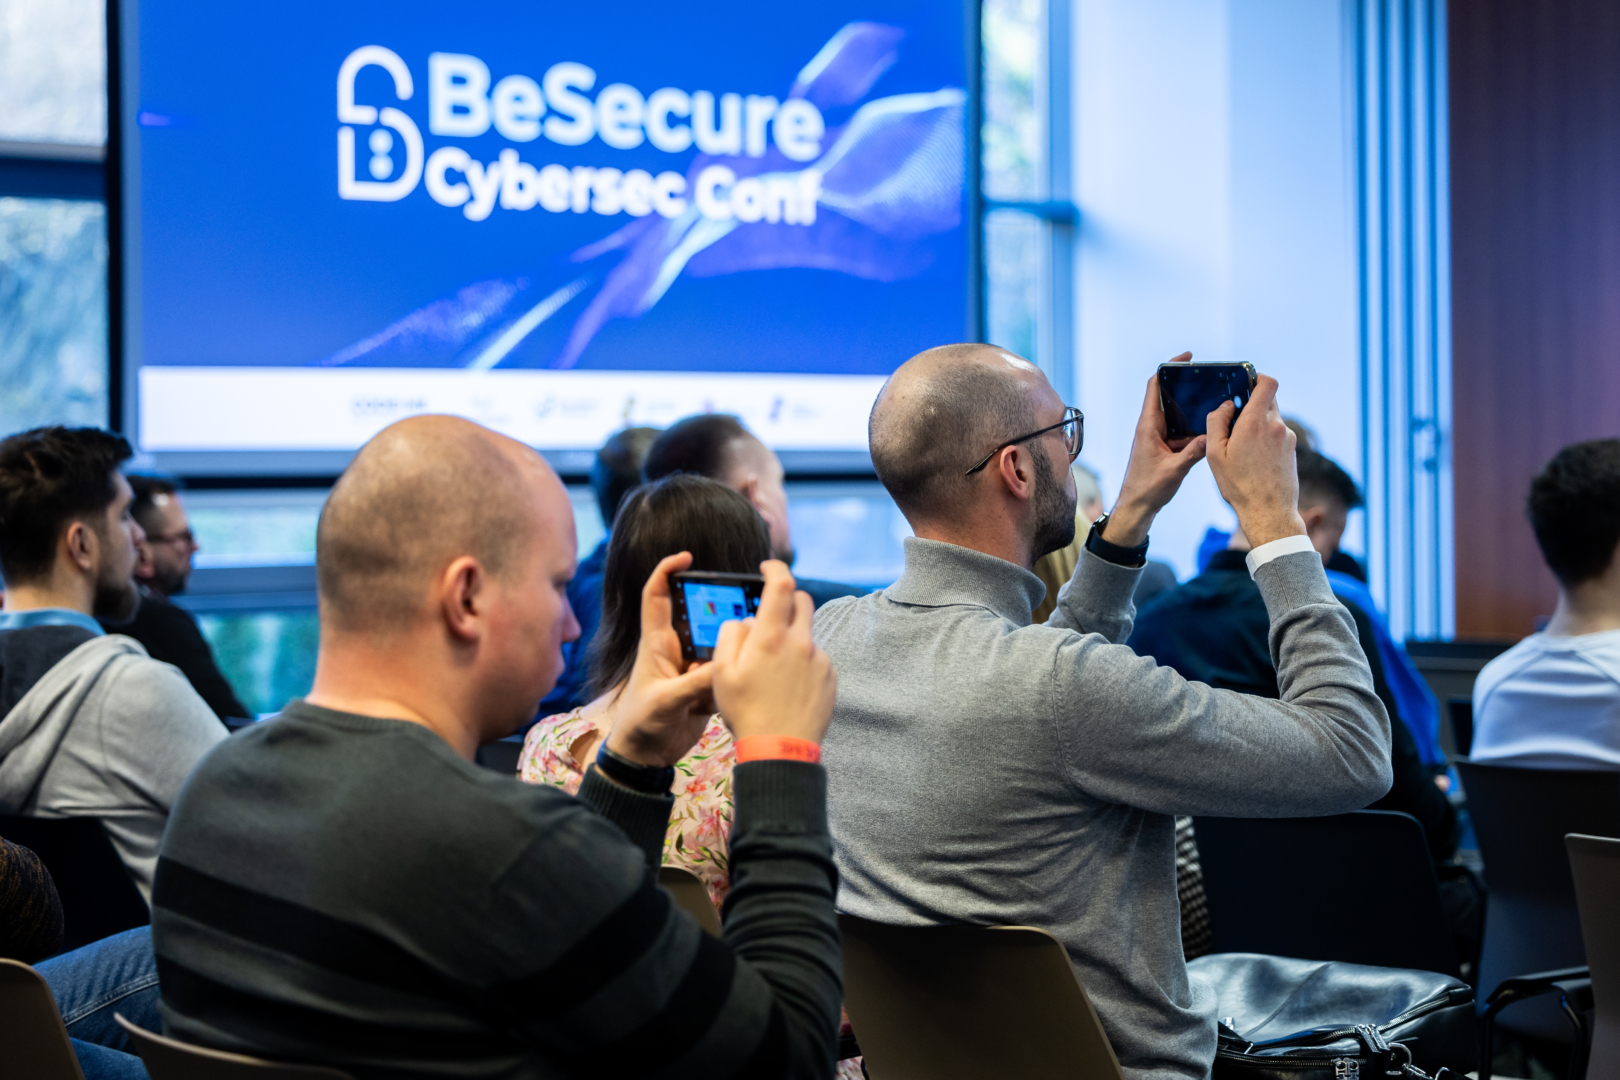
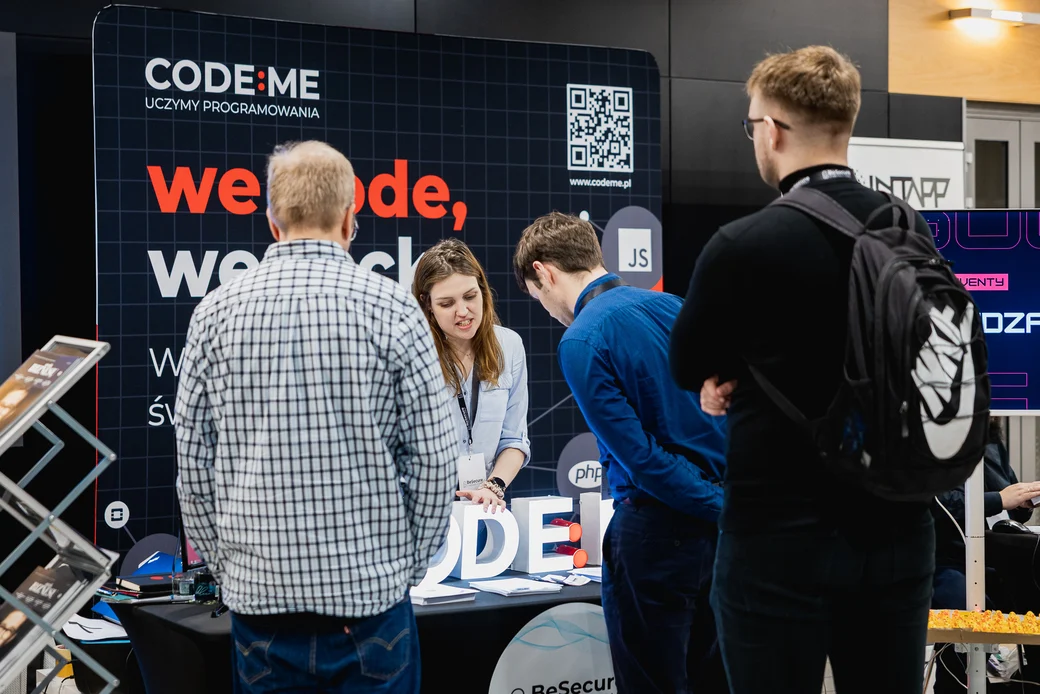
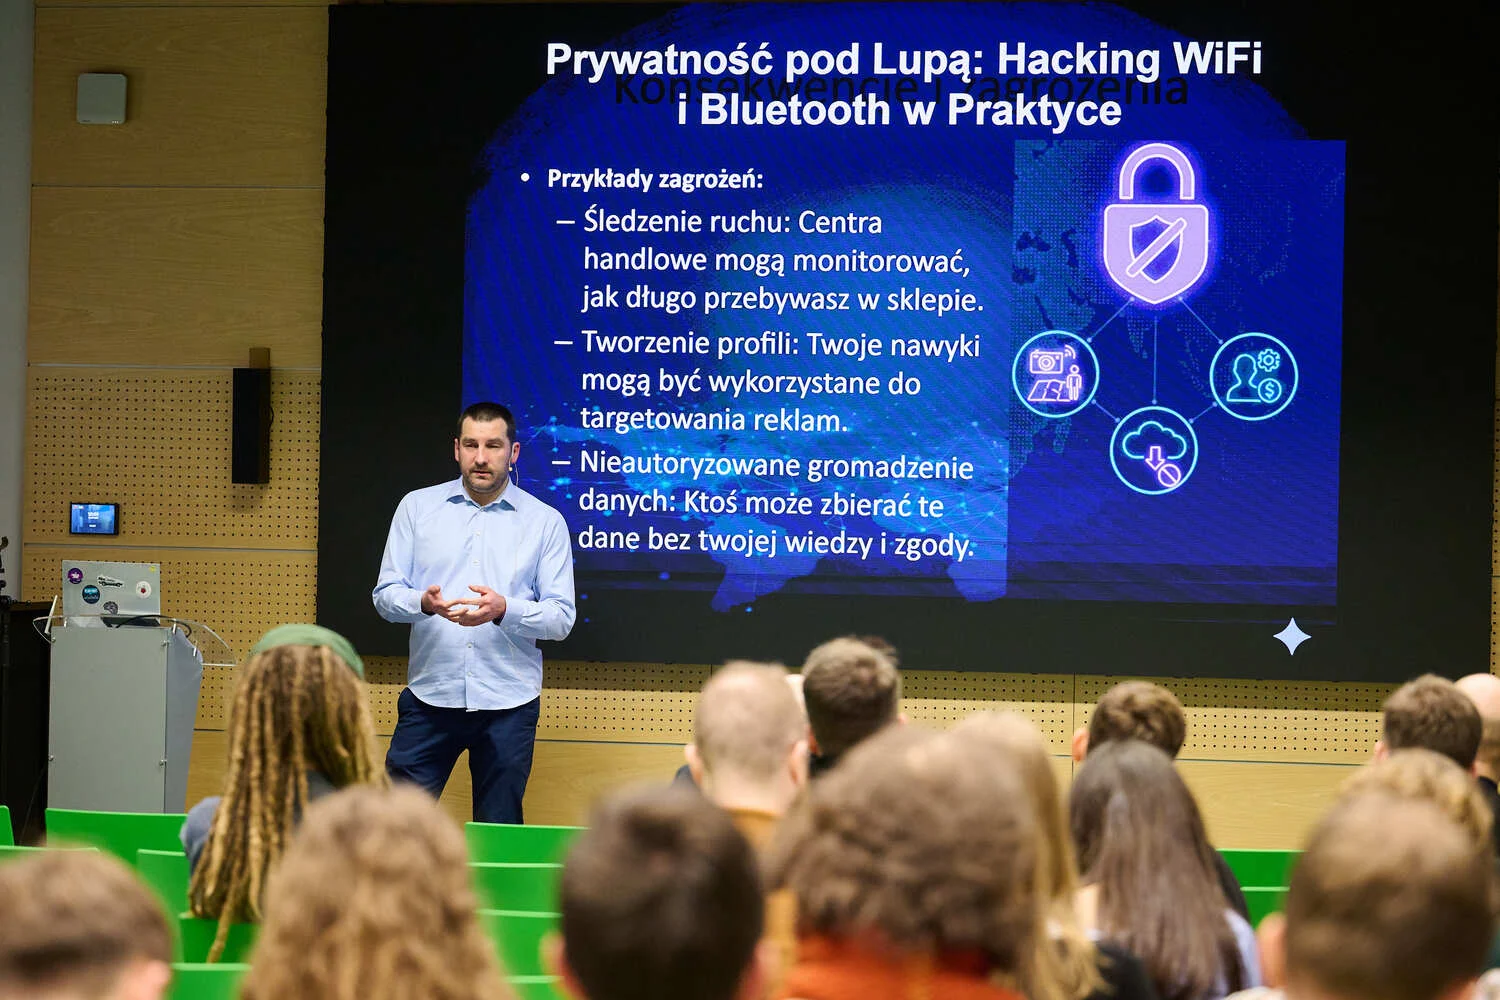
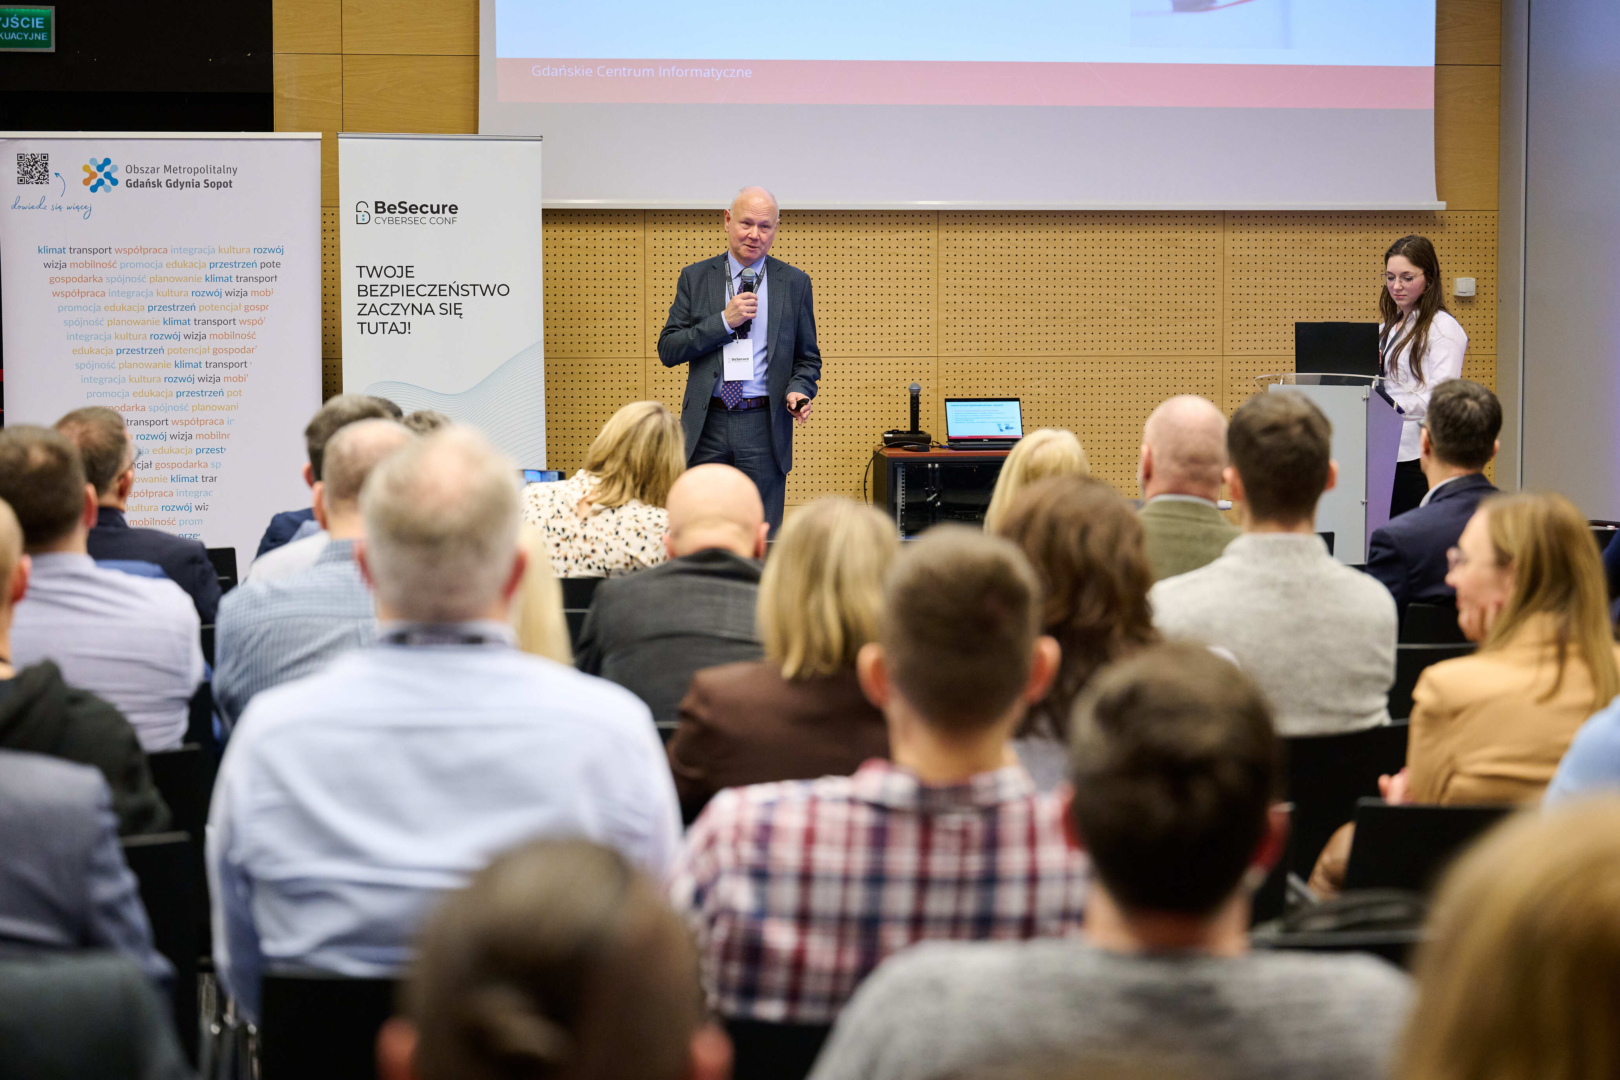
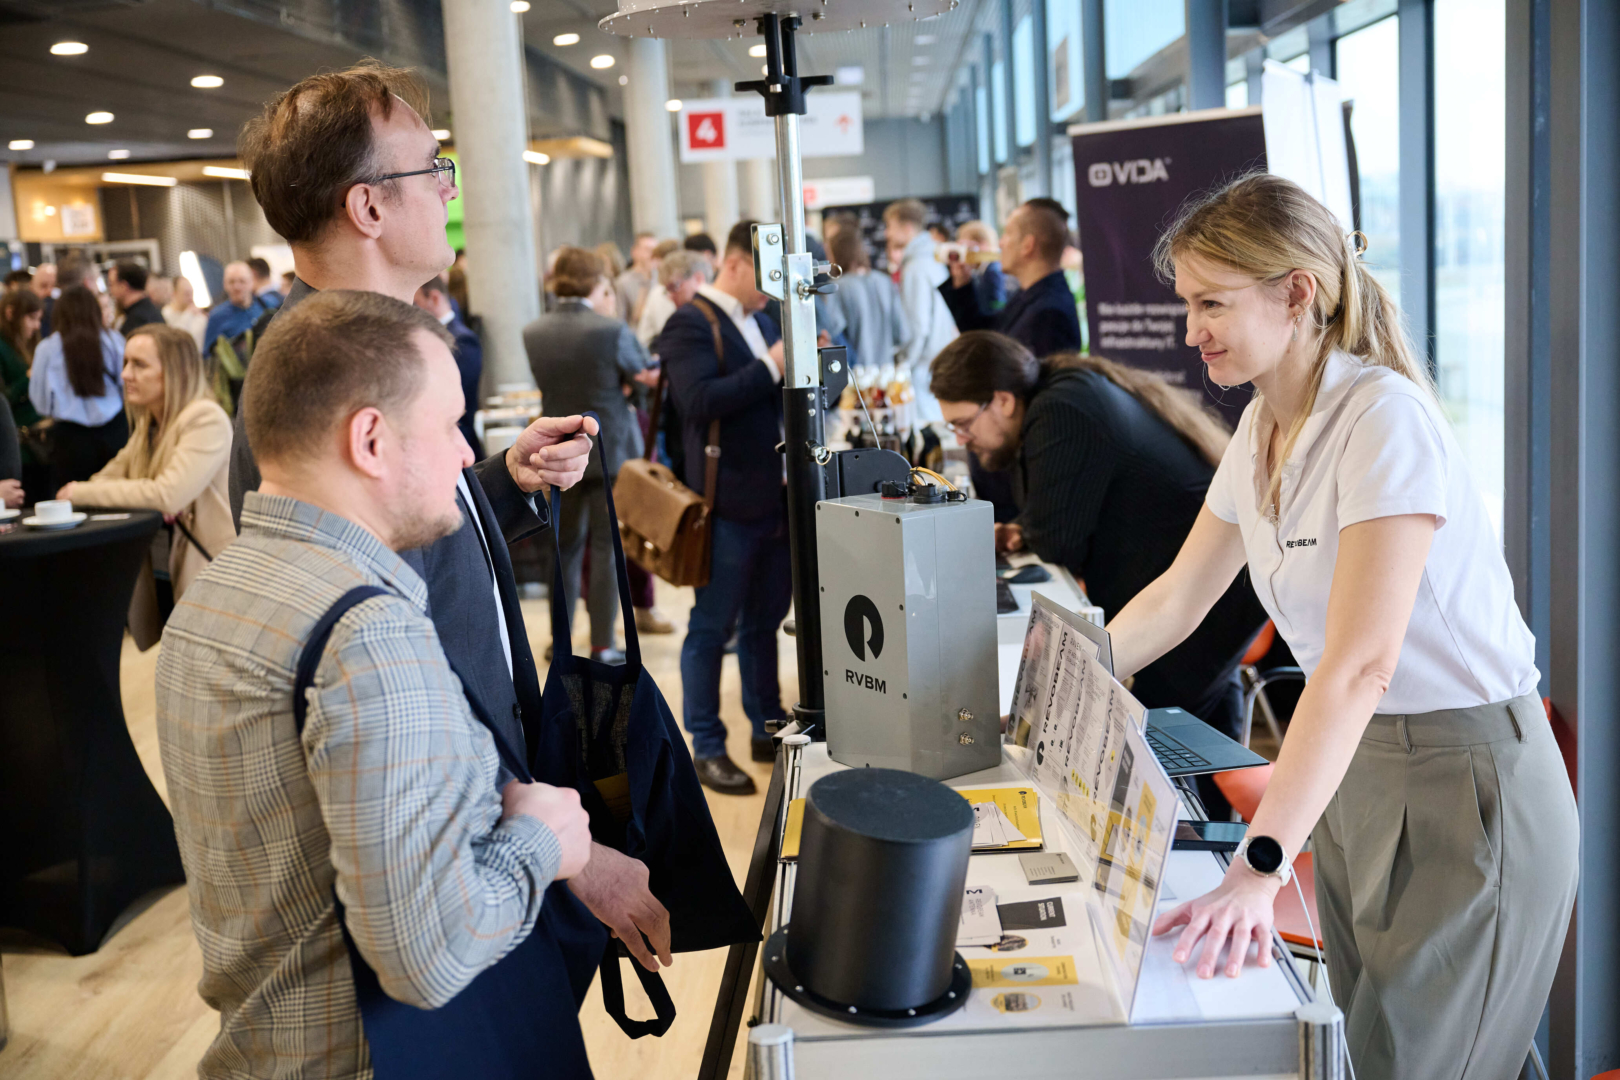
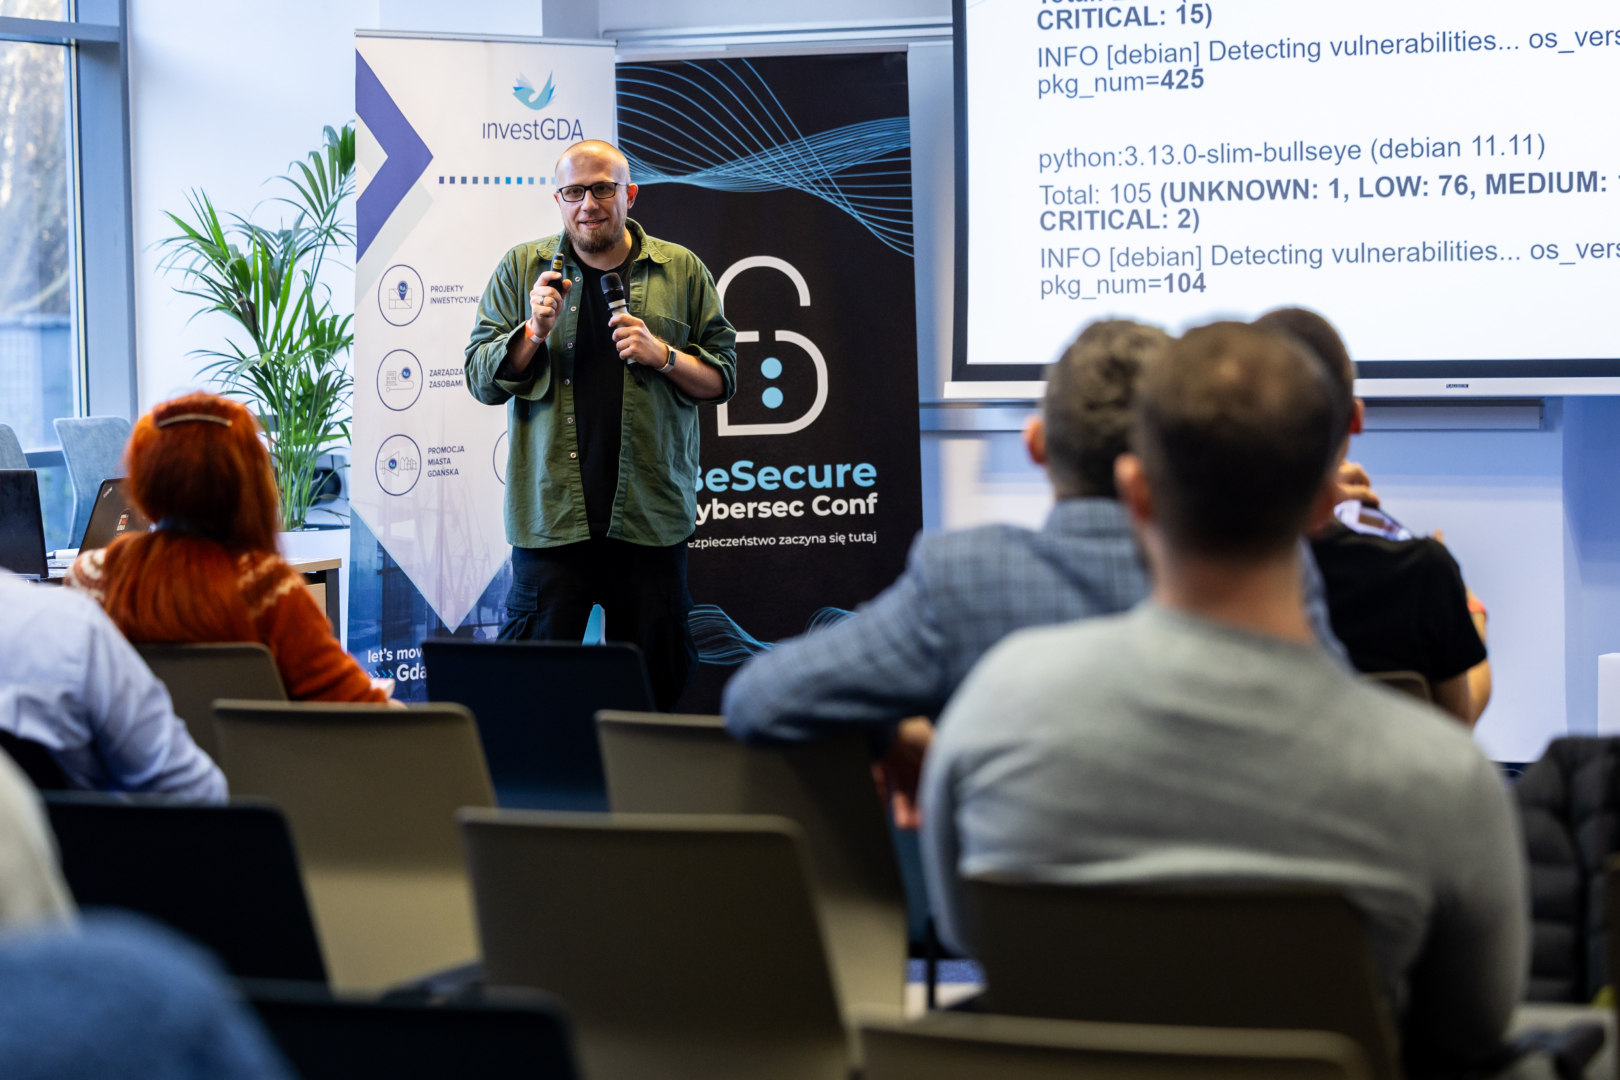
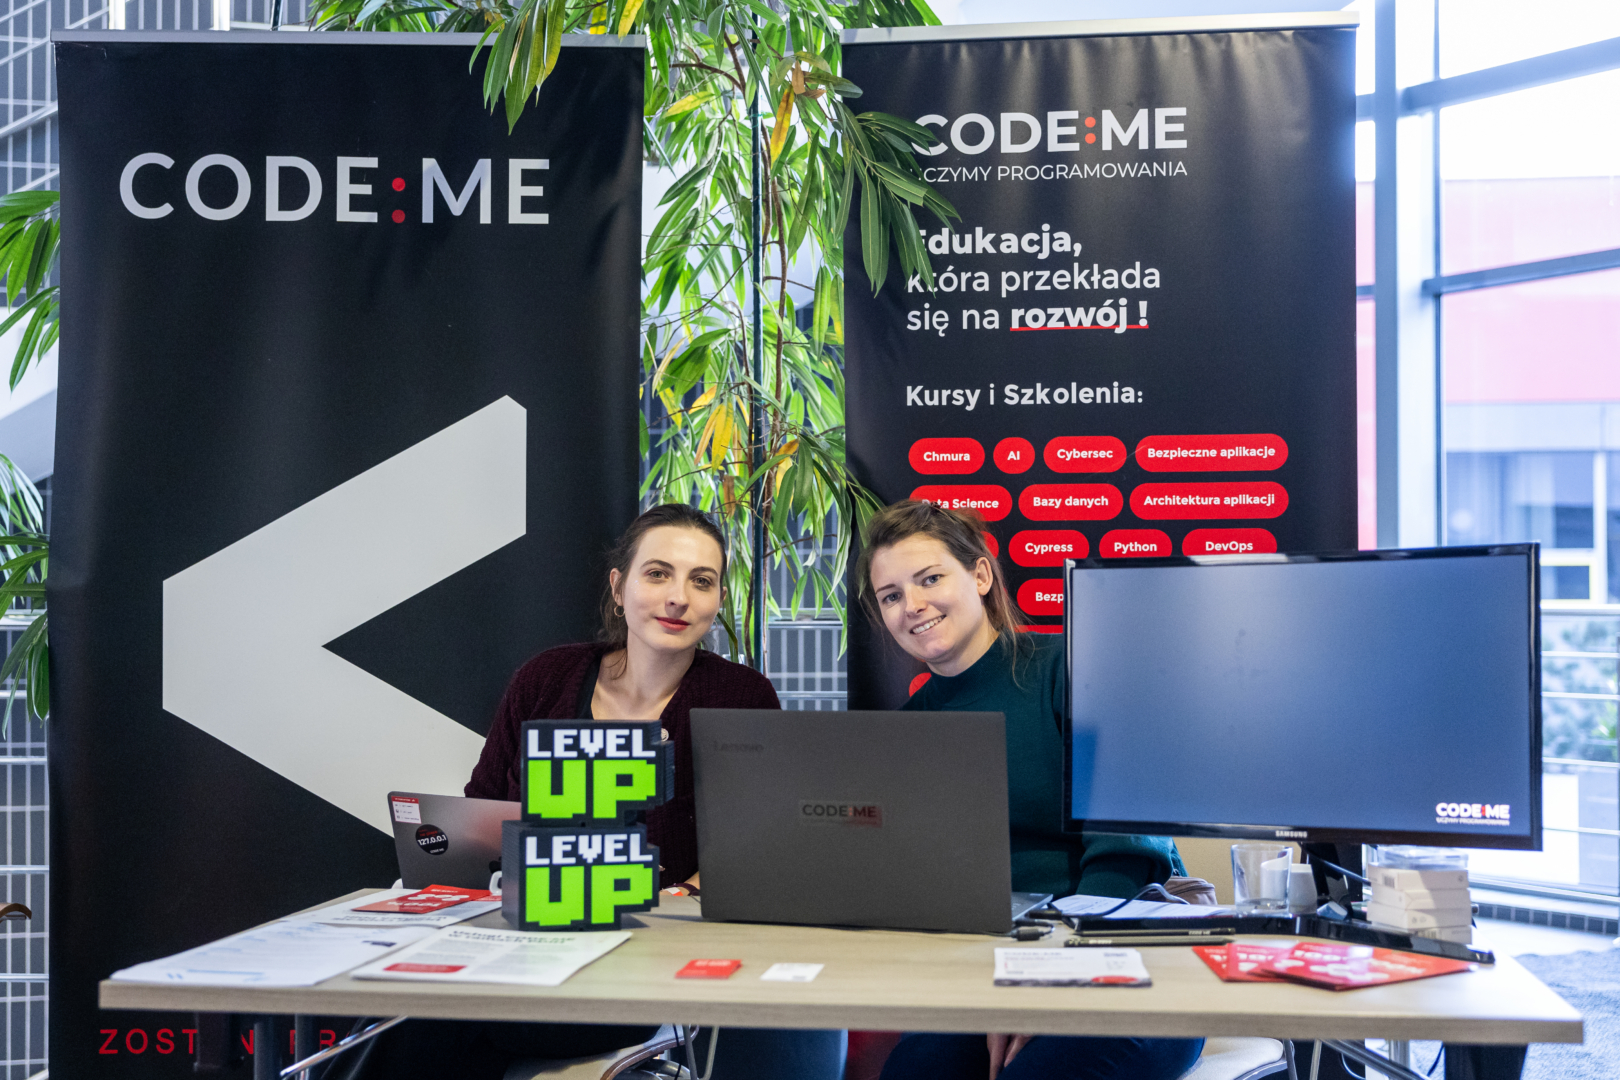
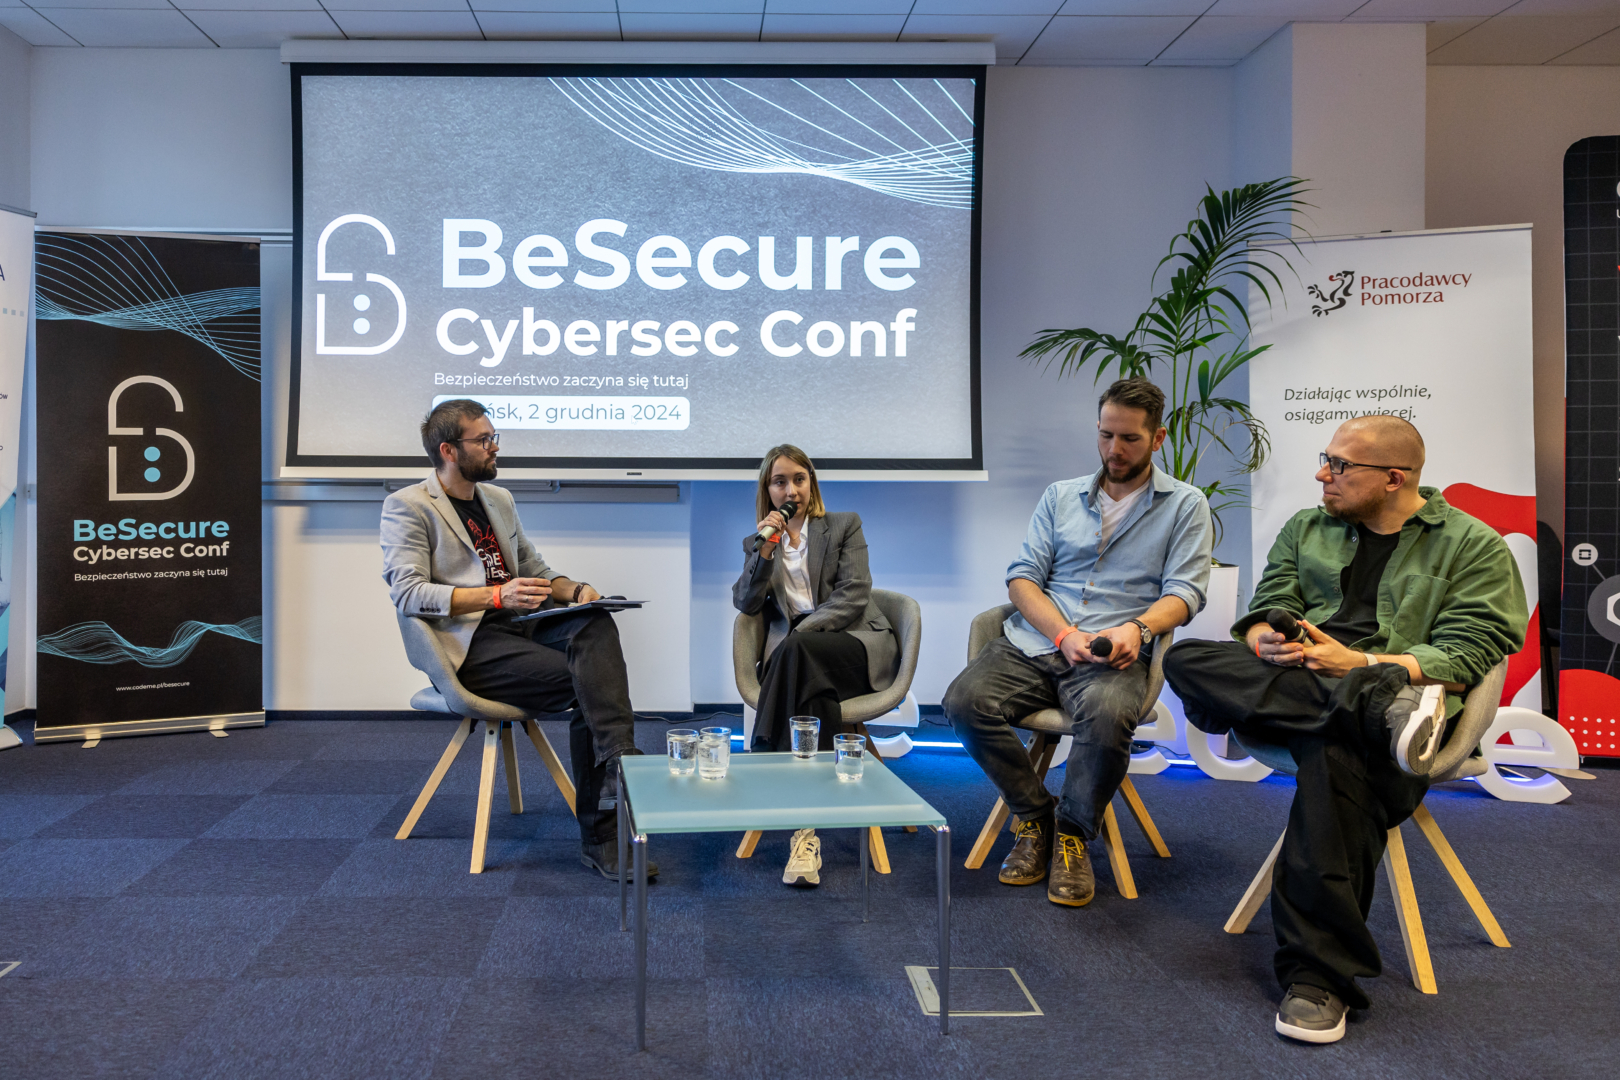
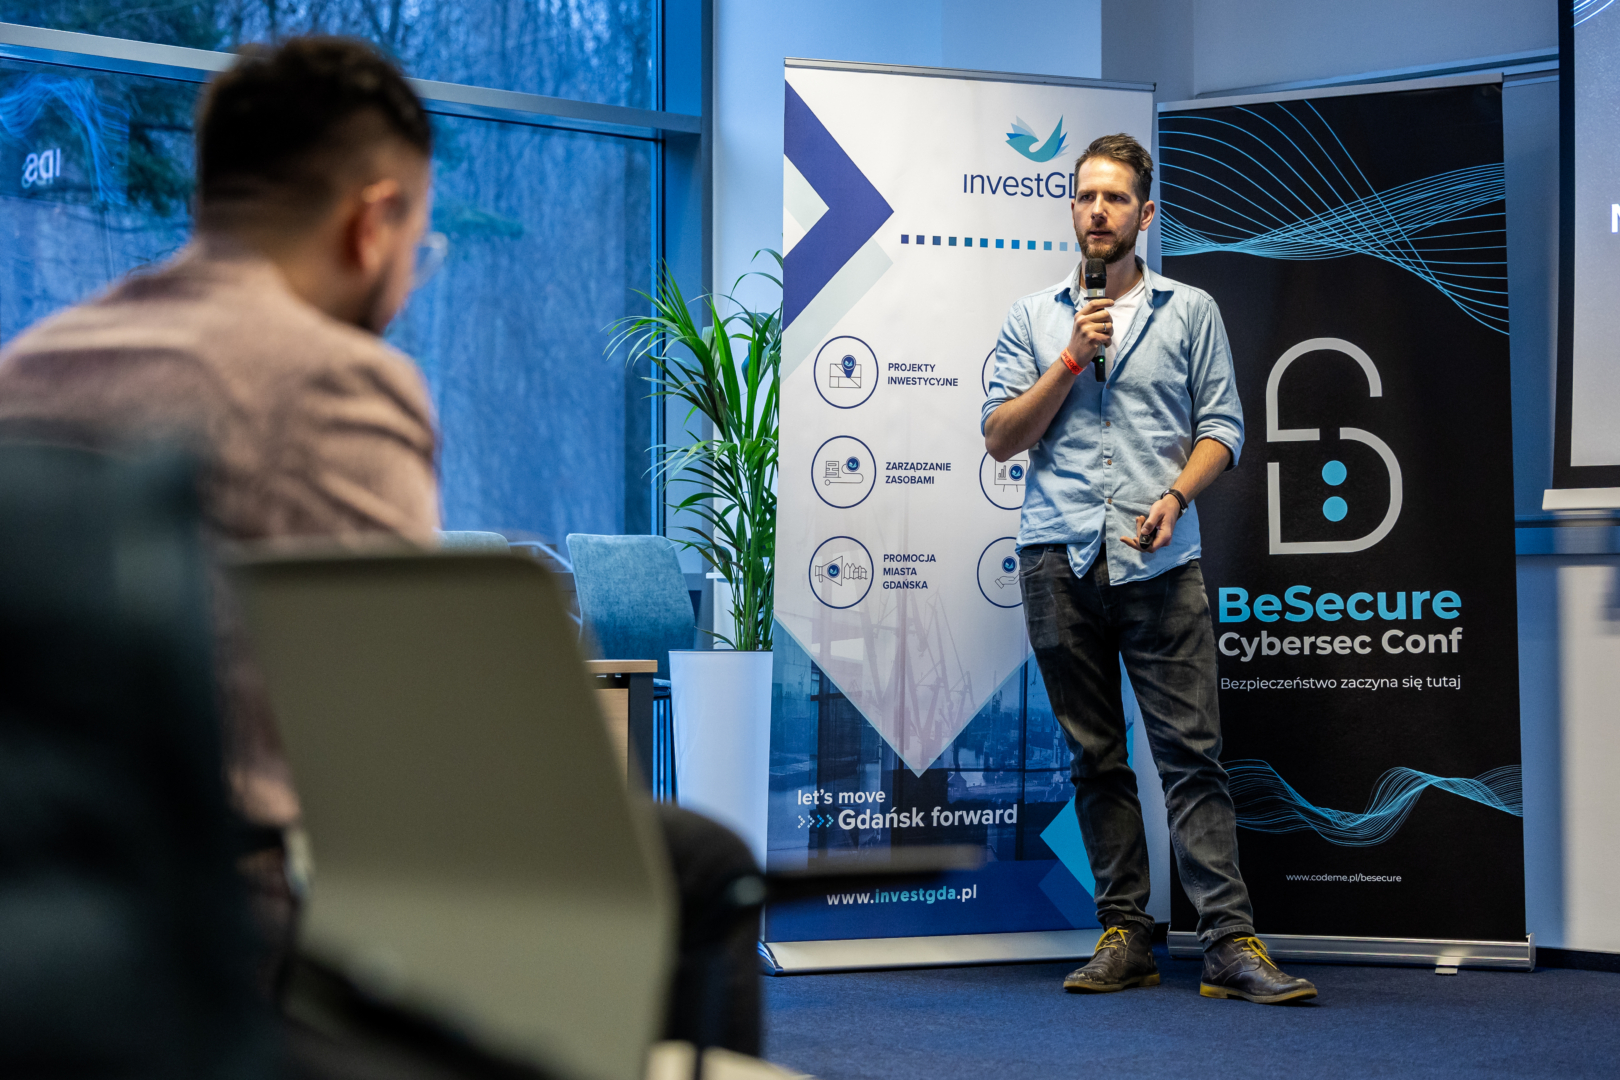
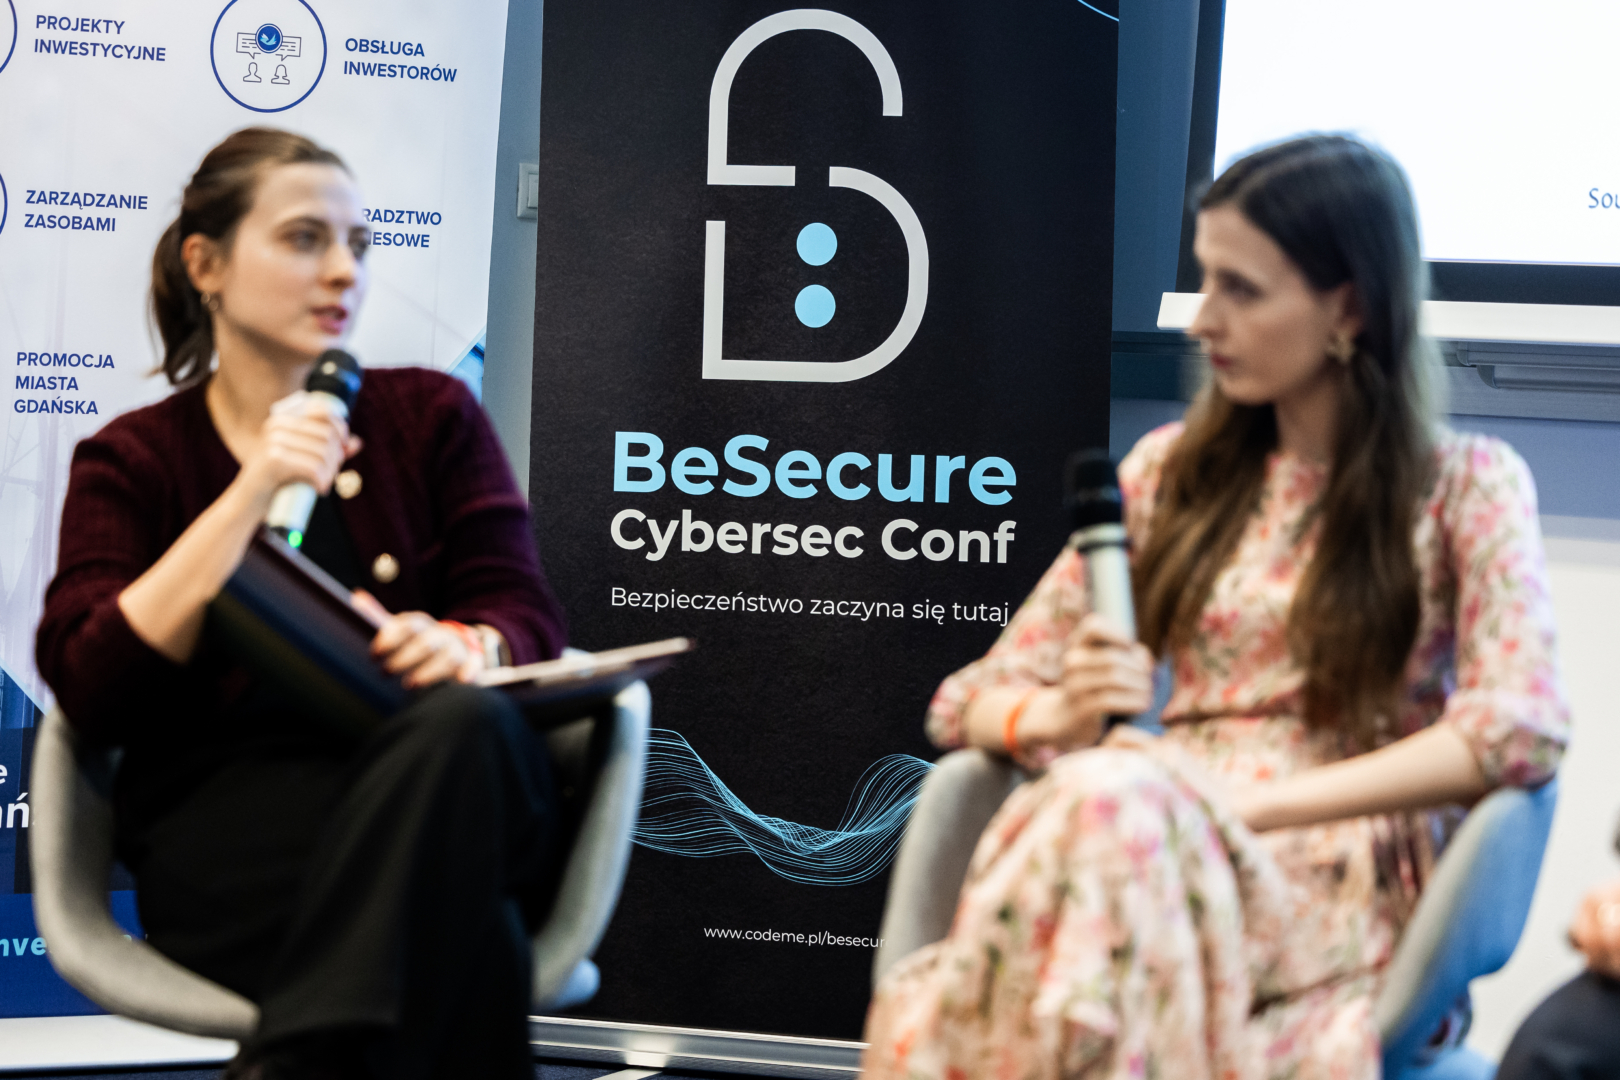
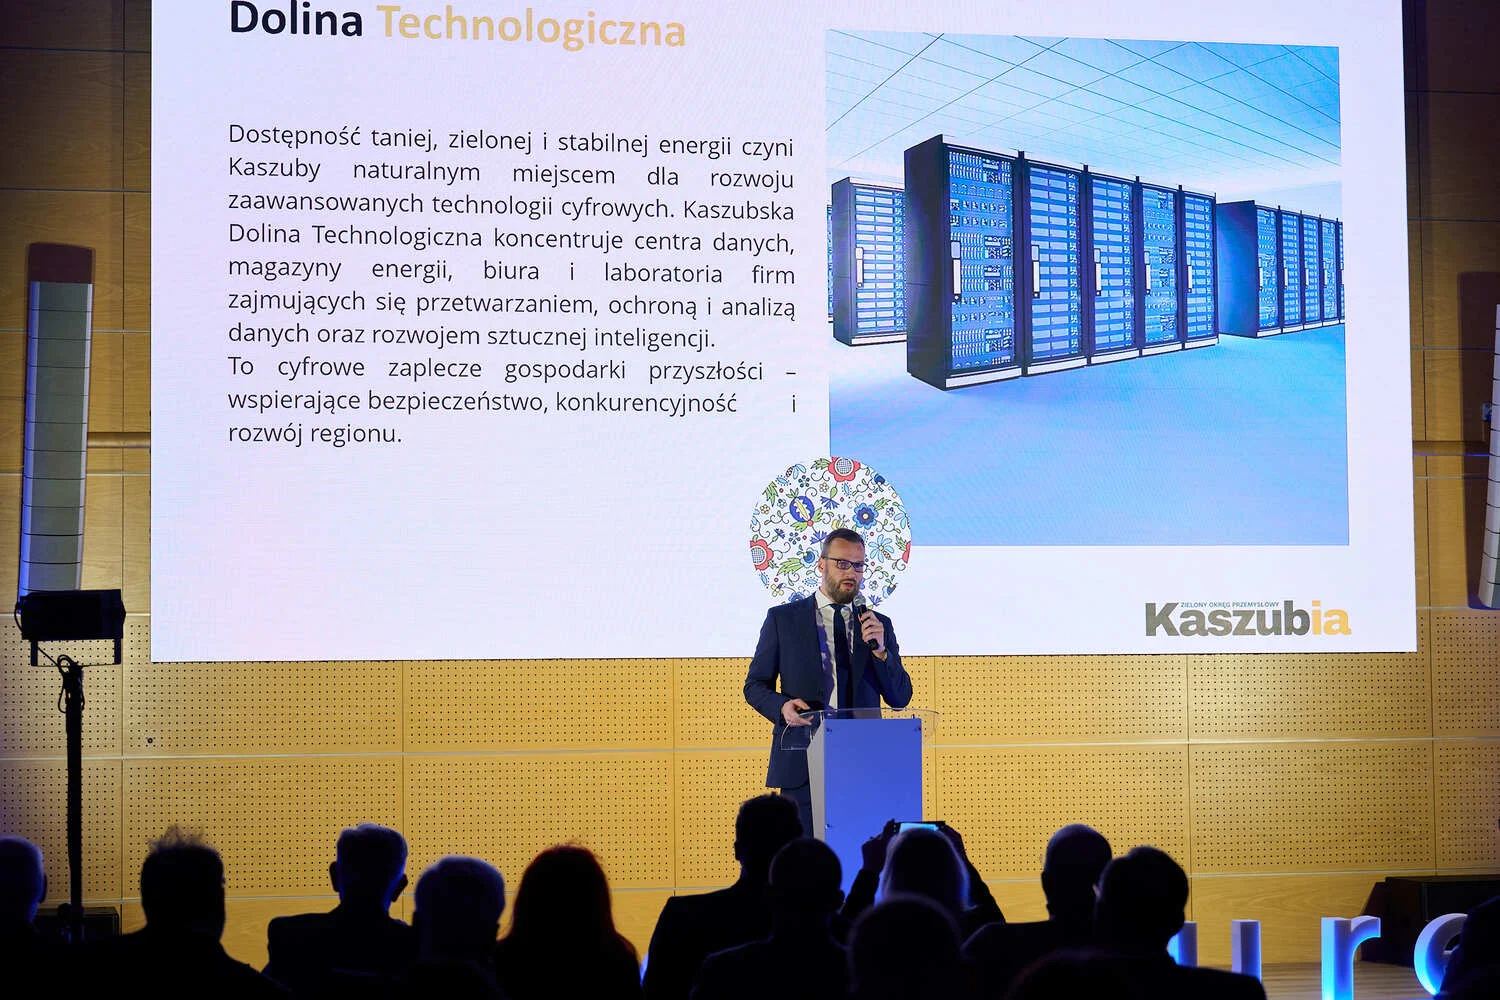
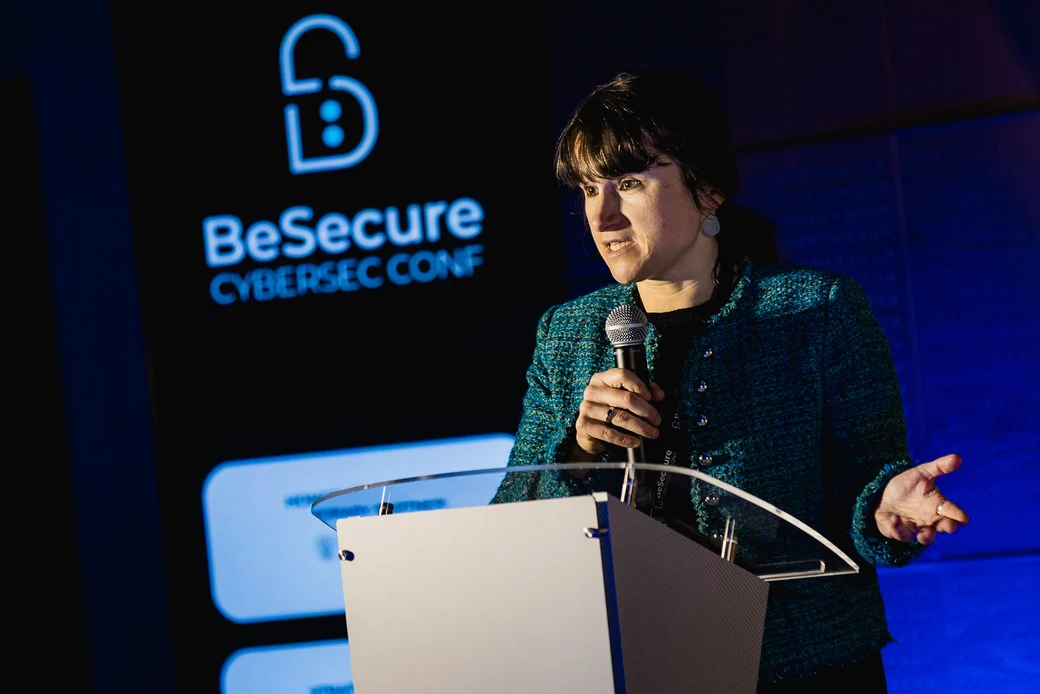
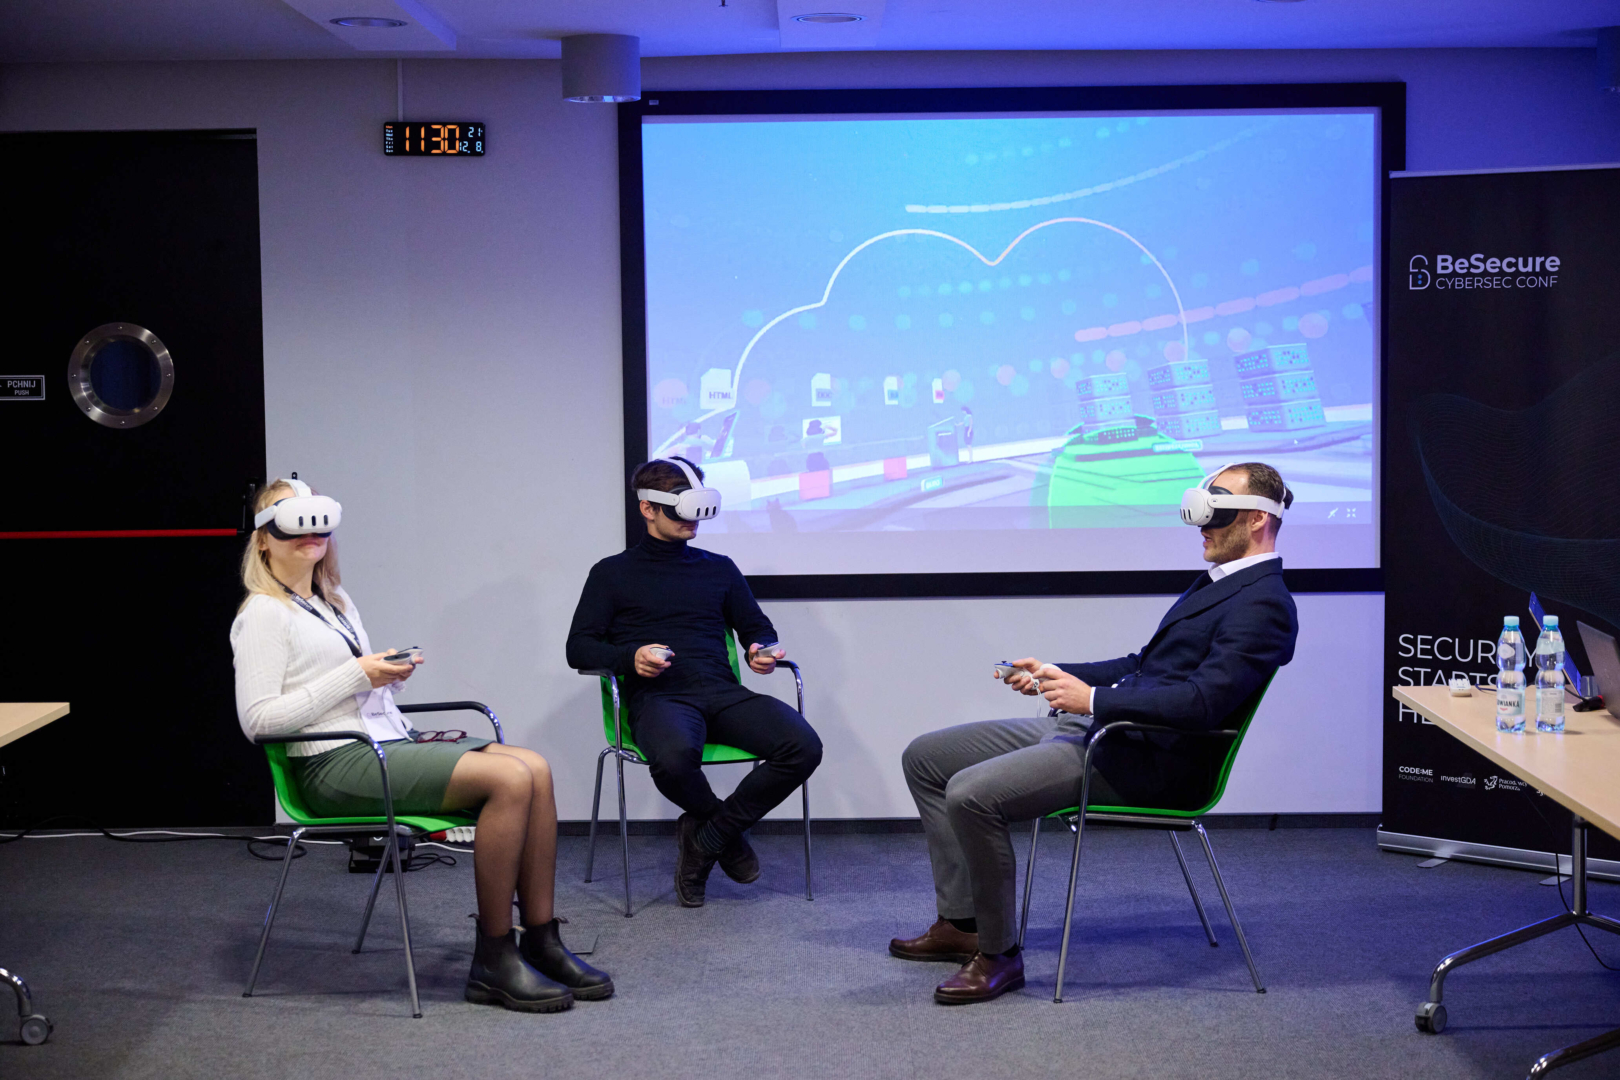
Atmosfera BeSecure
Poznaj naszych Partnerów
Organizatorzy
Patronat honorowy
Partnerzy strategiczni
Partnerzy Merytoryczni
Partnerzy Społecznościowi
Partnerzy Merytoryczni
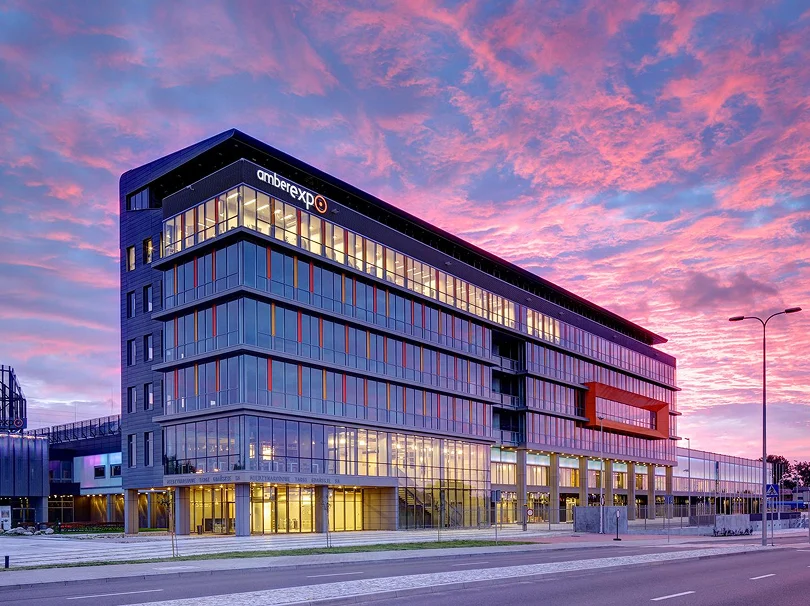
Spotkajmy się w AMBEREXPO
Bądź z nami podczas BeSecure2026!
Zapraszamy do kontaktu!